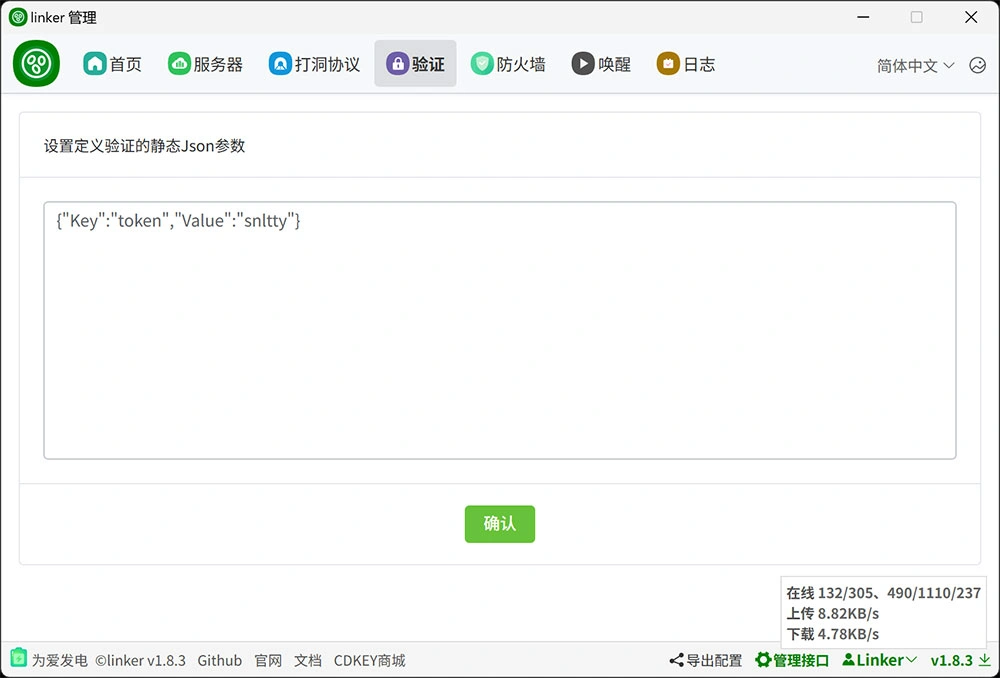
Linker 是一款开源的 P2P 内网穿透与多点组网工具,帮助用户将处于 NAT 或防火墙后的设备安全地连接到一个虚拟局域网中。它支持多种网络拓扑结构,可用于远程办公、设备互联、游戏联机等场景。 核心功能: - P2P 直连组网:通过 UDP 打洞实现端到端直连,低延迟传输 - 中继转发:当 P2P 直连失败时自动切换中继模式,保障连通性 - 多平台支持:提供 Windows、Linux、macOS 的便携版本,覆盖主流架构 - 加密通信:传输数据加密,保障网络安全 - 轻量无侵入:无需公网 IP 或复杂配置即可组建虚拟局域网 **中文支持**:内置中文界面

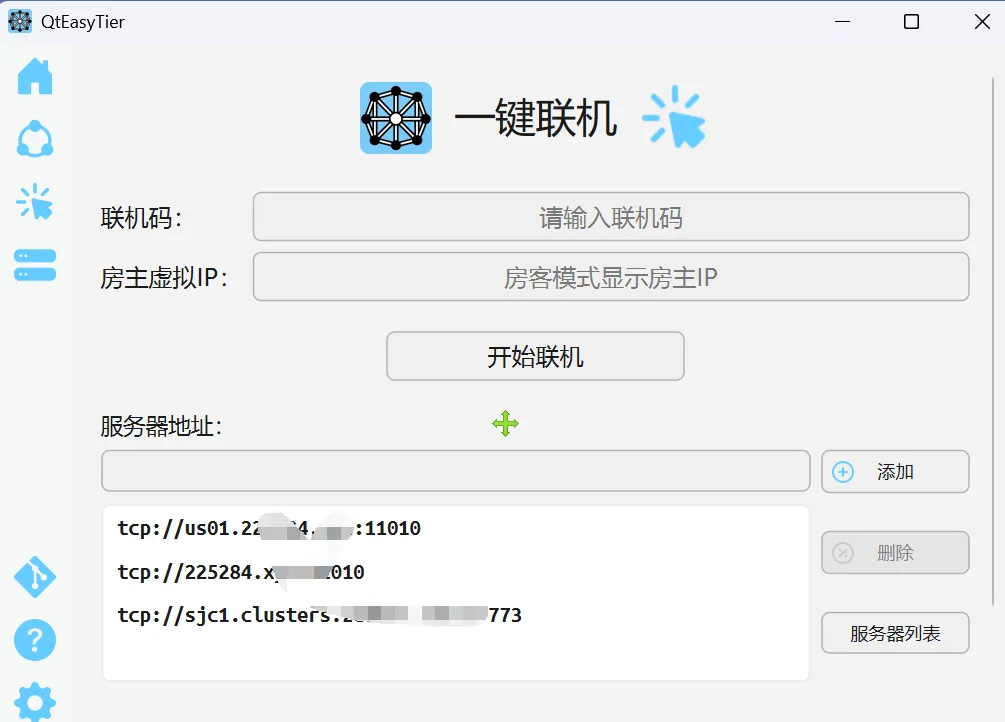
软件基础介绍 QtEasyTier 是基于 Qt C++ 开发、依托开源去中心化组网内核 EasyTier 封装的可视化异地组网(虚拟局域网)桌面工具,摒弃原生命令行复杂配置,通过图形化界面一键搭建跨地域虚拟内网。无需公网 IP、无需自行部署中转服务器,依托 P2P 点对点 UDP 打洞技术实现异地设备互联互通,适配居家远程办公、NAS 异地访问、局域网游戏异地联机、工控设备远程运维、多分支机构内网互通等场景。原生支持 Windows、macOS、Linux 三大桌面系统,提供绿色便携免安装版本,后台低资源占用,老旧低配设备也可稳定低延迟组网。 核心功能亮点 1. 去中心化 P2P 全网状虚拟组网 采用对等节点架构,无严格客户端、服务端区分,所有接入同一虚拟网络的设备可双向互相访问,设备自动分配独立虚拟内网 IP,如同处于同一局域网。 内置官方全球公共中继节点,复杂多层 NAT、运营商防火墙导致 P2P 直连失败时,自动切换中继模式保障组网连通,无需用户自建中转服务器。 底层基于 WireGuard 协议封装,同时兼容 TCP/UDP 多传输链路,大幅提升国内不同宽带环境下的打洞成功率。 2. AES 端到端加密 + 密钥准入双重安全防护 全网传输流量采用 AES-GCM 高强度加密,搭配自定义组网密钥准入机制,只有填写相同密钥的设备才能加入虚拟网络,从源头拦截非法设备入侵内网。 支持自定义子网路由、访问白名单、流量带宽限速,可限制异地设备仅能访问指定内网网段,避免内网全端口暴露带来的安全风险。 加密流量可防抓包、防中间人劫持,远程传输企业业务文件、私密办公数据不会发生信息泄露。 3. 全可视化图形化操作,零基础快速上手 无需学习命令行指令,可视化界面一键创建虚拟网络,仅需填写组网名称、接入密钥、选择中继模式即可完成组网配置。 实时展示在线设备列表,可查看各设备虚拟 IP、物理地址、网络延迟、上下行实时流量,内置 Ping 连通性检测、路由追踪故障诊断工具。 支持多套组网配置本地保存,办公、游戏、家庭多场景可一键切换虚拟网络方案,配置支持导入导出多设备迁移。 4. 跨平台轻量化部署,多终端兼容接入 底层 EasyTier 基于 Rust 语言开发,内存占用极低,支持后台静默常驻、开机自启、断线自动重连,网络波动中断后可自动恢复组网隧道。 除桌面端外,内核同时支持 Android、ARM 嵌入式、路由器、NAS 等设备接入虚拟局域网,可远程管控全屋智能硬件、监控、工业设备。 绿色便携单文件运行,不写入系统注册表,可存放 U 盘随身携带,多设备即插即用。 版本核心特性 基于 Qt 原生开发,不依赖 Chromium 网页内核,程序体积小巧、运行流畅,高 DPI 屏幕界面适配完善。 优化国内公共中继节点调度策略,优先连接国内节点,有效降低异地组网访问延迟。 内置完整简体中文界面,附带详细网络故障排查日志,快速定位防火墙拦截、端口占用、网段冲突等组网异常。 支持多虚拟网络同时后台运行,可并行接入多套异地内网,兼顾办公、娱乐多场景需求。 支持流量使用日志本地导出,可用于企业内网访问安全审计、带宽使用统计。 适配使用人群 居家远程办公人员:异地访问公司内网 OA、共享服务器、业务系统,实现居家高效远程办公 NAS 私有存储用户:外网随时随地远程访问家庭 NAS,备份、调取影音素材、工作文档 游戏爱好者:异地组建虚拟局域网,和外地好友联机局域网专属游戏,替代付费联机平台 IT 运维工程师:远程管理异地门店、机房的工控机、监控摄像头、内网业务设备 技术极客、物联网玩家:跨地域打通多地智能硬件,实现多地点设备统一远程管控
NATMap 是一款运行在 NAT 内网侧的命令行端口映射工具,可在各层 NAT 均为完全锥形(NAT-1)时,把运营商分配的公网地址端口映射到本地私网服务,让任意主机通过该公网地址直接访问内网服务。它借助 STUN/HTTP 服务器探测并保活公网映射,再通过通知脚本把公网地址写入 DNS 记录,支持 TCP 与 UDP,适合家庭宽带、OpenWrt 软路由、NAS 等没有公网 IP 的自建服务场景。 核心功能: - 端口映射:在 NAT 后以指定端口建立 TCP/UDP 映射,把公网地址端口对应到本地私网地址,再由外网访问内网服务 - 绑定模式(bind):保持与 HTTP 服务器的连接并复用同一端口向 STUN 服务器查询,获取公网地址,映射建立后所有流量不经过本程序 - 转发模式(forward):监听已绑定的端口,接受外部连接并转发到指定的目标地址与端口 - 端口分配策略:绑定端口支持随机分配、指定端口,以及在范围内随机分配或顺序分配 - 地址通知脚本:映射建立后调用指定脚本,传入公网地址、公网端口、IP4P、绑定端口、协议、私网地址六项参数 - IP4P 地址:用 IPv6 特殊地址格式 2001::{port}:{ipv4-hi16}:{ipv4-lo16} 编码 IPv4 地址与端口,便于通过 DNS AAAA 记录分发 - 端口复用:绑定端口被占用时自动识别占用该端口的本地服务进程并远端开启端口复用(需 Linux 5.6 及以上内核并以 root 运行) - 保活与探测调节:可设置每次保活间隔秒数,以及 UDP 模式下每若干次间隔做一次 STUN 检测 - 网络参数控制:IPv4/IPv6 选择、指定网卡或 IP 地址、fwmark 标记、TCP 拥塞控制算法、端口转发超时时间 - 守护进程模式:可作为后台守护进程运行 - 多平台与分发:提供 Windows、Linux、macOS、Android 便携二进制,官方 Docker 镜像支持 amd64/arm64/arm/riscv64/s390x,另有 OpenWrt 软件包(含 LuCI 界面)与 Scoop 安装清单 **中文支持**:程序本体为命令行工具,界面与参数提示均为英文;官方提供完整中文文档(GitHub Wiki 中文版)。

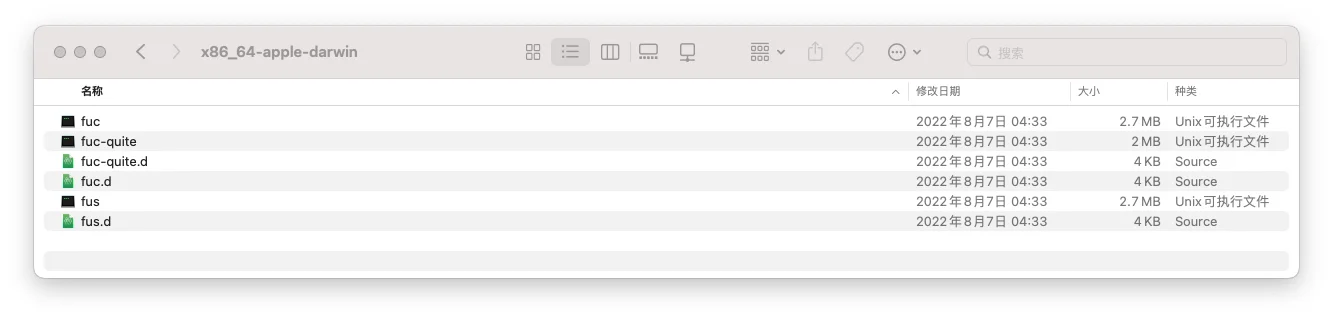
Fuso(扶桑)是一款快速、稳定、跨平台的内网穿透与端口转发工具,由部署在公网服务器的服务端 fus 与运行在内网机器的客户端 fuc 组成,无需公网 IP 即可把内网服务映射到外网访问。它支持端口转发、SOCKS5 代理、KCP 加速、级联代理与传输加密压缩,并提供 Windows、macOS、Linux、Android 多平台二进制文件,适合远程访问内网主机、内网服务对外发布、跨网段调试等场景。 核心功能: - 基本端口转发:把公网访问转发到指定内网地址与端口,如将流量转发到内网 10.10.10.4:3389 - 传输加密:内置 RSA 与 AES 加密保护链路数据 - SOCKS5 代理:开启 socks5 代理,可选 UDP 转发,并支持账号密码认证(默认账号 anonymous) - KCP 支持:基于 KCP 协议传输,弱网环境下降低延迟与丢包影响 - 多映射:单个客户端可同时建立多条端口映射 - 级联代理:支持桥接模式多级级联,逐级中转到最终目标网络 - 数据传输压缩:集成 lz4 压缩,减少带宽占用 - 自定义访问端口:以 -b/--visit-bind-port 指定穿透成功后对外暴露的端口,默认随机分配 - 桥接模式:通过 --bridge-listen/--bridge-port 监听并接受其它客户端接入(该模式暂不支持 UDP 转发) - 连接通知钩子:--observer 在连接建立或断开时执行外部程序,可将连接信息推送到 Telegram 等渠道 - 通信端口指定:--channel-port 指定客户端与服务端之间的通信端口,默认随机 - 跨平台部署:提供 Windows、macOS、Linux、Android 多平台可执行文件 **中文支持**:官方 README 与命令行使用说明均为中文,作者为国内开发者,中文资料完整。

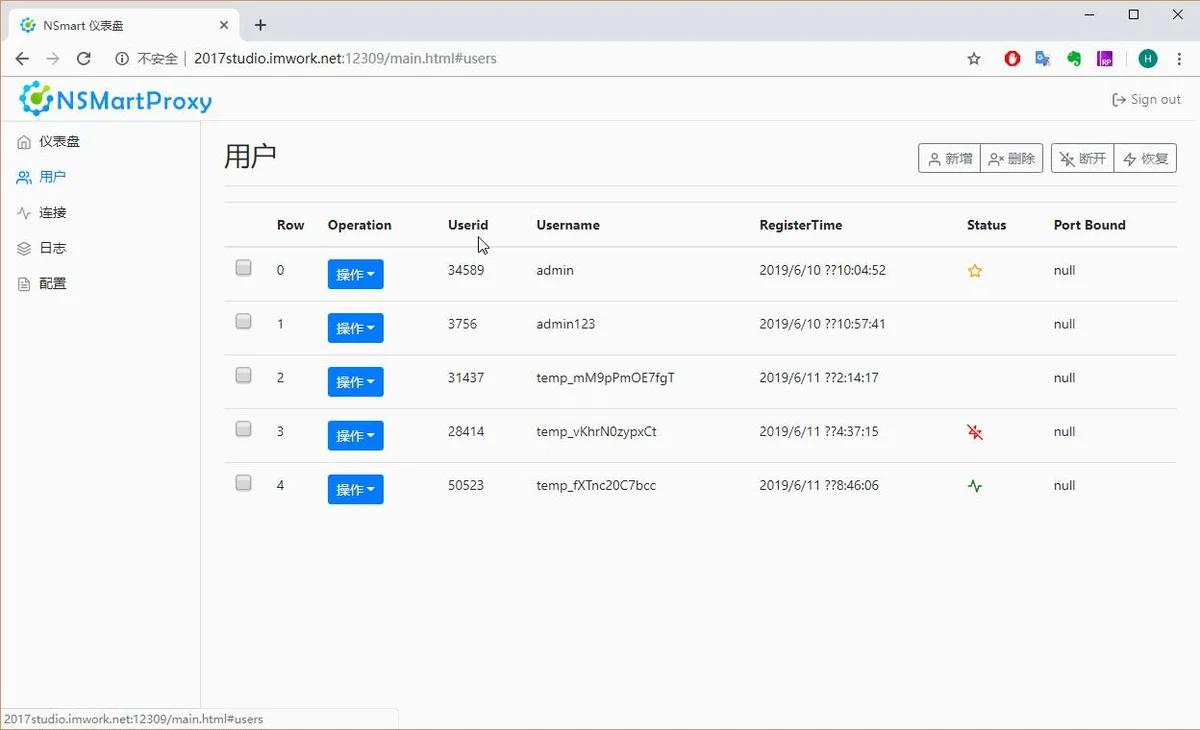
NSmartProxy 是一款采用 .NET CORE 全异步模式打造的开源内网穿透(反向代理)工具,能够从公网端点建立安全隧道访问内网服务,支持各种基于 TCP 和 UDP 服务的端口映射。 核心功能: - 内网穿透:将内网服务通过公网端点暴露,无需公网 IP 即可远程访问 - 多协议支持:支持 TCP 与 UDP 端口映射,适用于远程桌面、Web、FTP、SSH、mosh 等服务 - 跨平台:提供 Windows、Linux、macOS 客户端与服务端,支持 Docker 部署 - 服务端管理后台:Web 界面管理用户、连接、日志与配置 - 传输压缩:可配置启用传输压缩提升传输效率 - 端口自动分配:外网端口冲突时自动从 20000 起按顺序分配 - 后台服务化:客户端与服务端均可注册为 Windows 后台服务 - 使用场景:远程开机、远程控制办公电脑、低成本组建服务集群 **中文支持**:有中文社区,提供中文文档

FastTunnel 是一款基于 .NET 的高性能跨平台内网穿透工具,可将内网服务安全地暴露到公网,供自己或他人访问,支持 Windows、Linux、Mac 三大平台。它不仅能穿透远程桌面,还可通过自定义域名对外发布内网 Web 服务,或做端口转发直接访问内网数据库、缓存、文件服务,同时提供域名白名单与客户端身份校验等安全控制。项目同时提供 FastTunnel.Core 的 NuGet 包,便于开发者引用后构建自己的穿透应用并按业务扩展。 核心功能: - 远程内网计算机:在任何地方远程连接公司或家里的 Windows/Linux/Mac 计算机 - 自定义域名访问 Web 服务:把内网 Web 服务通过自定义域名对外发布,常用于微信开发或对外开放服务 - 端口转发/端口映射:访问内网任意端口提供的服务,如 MySQL、Redis、FTP 等 - 多域名绑定:支持绑定多个域名访问内网服务 - 域名白名单限制:通过白名单控制允许访问内网服务的域名 - 客户端身份校验:对连接的客户端进行身份验证,防止未授权接入 - 跨平台客户端:提供 Windows/Linux/Mac 客户端及 Linux 便携版压缩包 - 可扩展框架:引用 FastTunnel.Core NuGet 包即可构建自己的穿透应用并扩展业务功能 **中文支持**:原生中文项目,官方提供中文文档(README_zh.md)与中文交流群

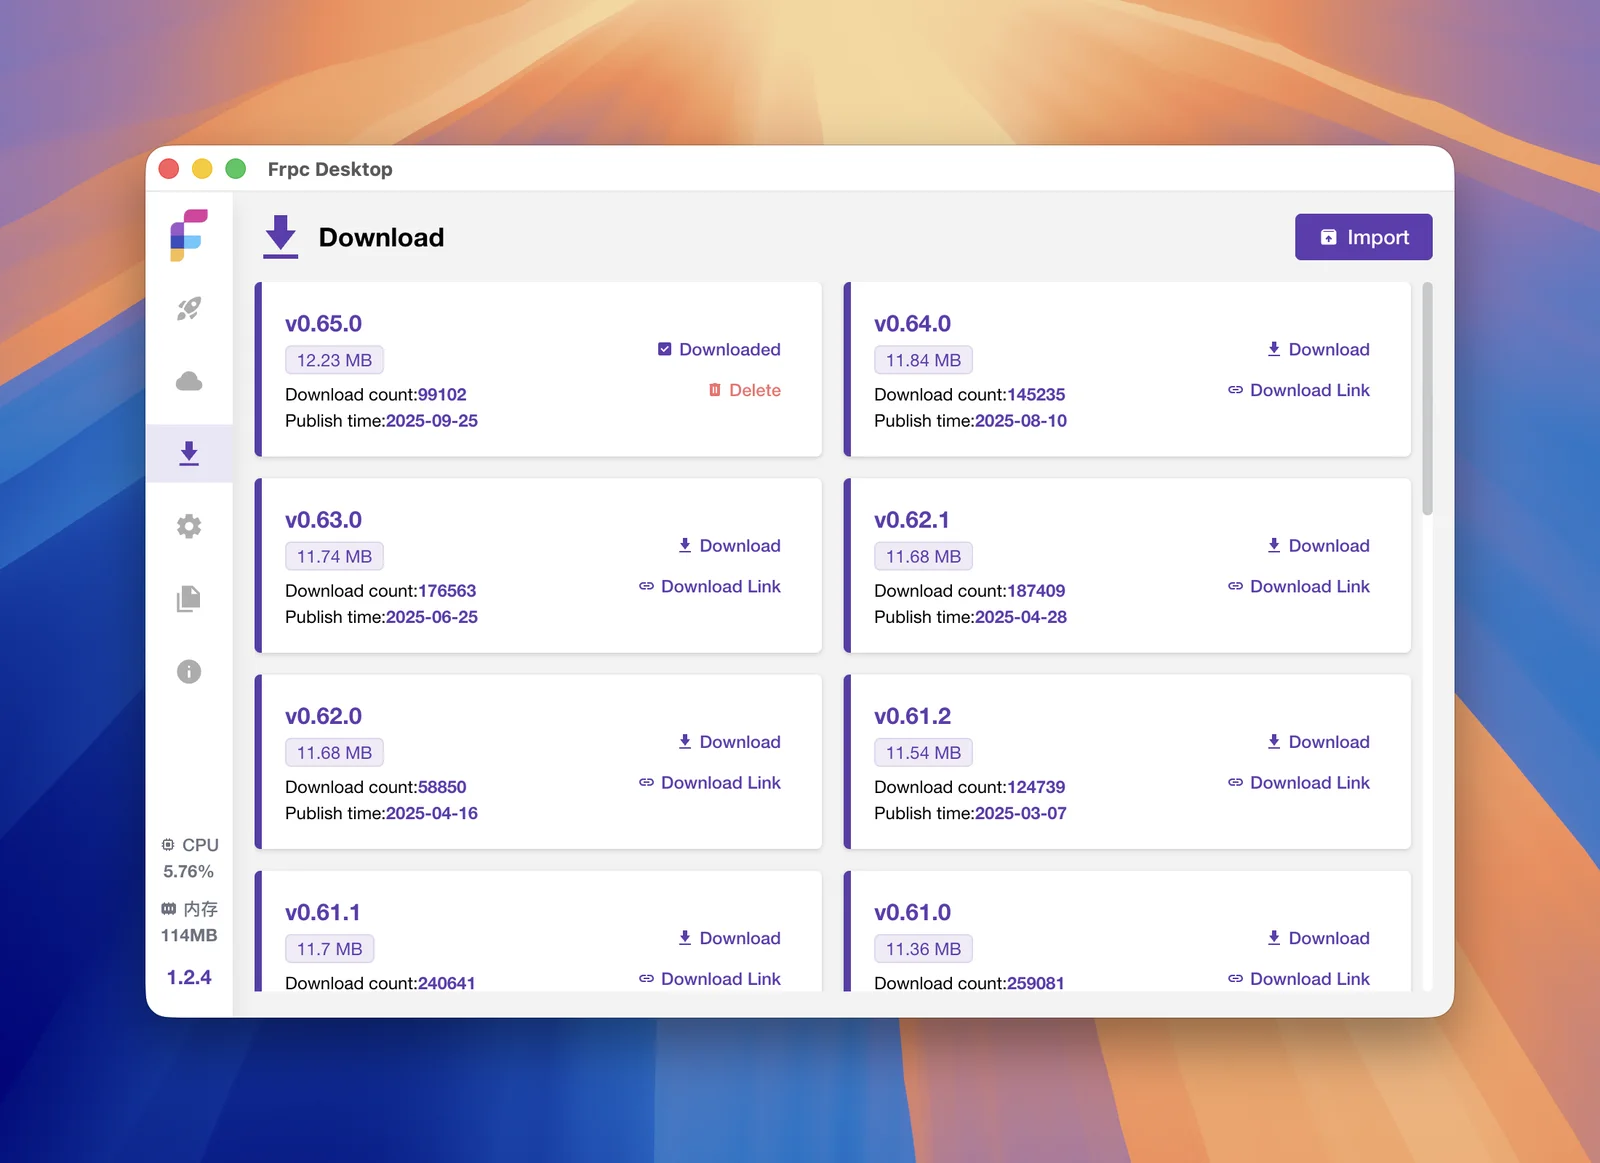
Frpc-Desktop 是一款跨平台(Windows / macOS / Linux)的 FRP 内网穿透桌面客户端,把原本需要手写 frpc.toml 的 frp 配置过程变成图形界面操作:选择 frp 版本、填写 frps 服务端信息、添加代理即可一键启动穿透,并提供实时日志方便排查连接问题。 核心功能: - 全版本 frp 支持:内置 frp 版本管理与切换,一键下载对应版本的 frpc,可通过镜像站加速下载 - 代理类型齐全:支持 TCP、UDP、HTTP、HTTPS、STCP、XTCP、代理协议等多种代理类型 - 批量端口:TCP 与 UDP 协议支持批量端口配置,一次添加多个端口映射 - 配置导入导出:支持全部配置的导入导出,并可导入识别已有的 frpc.toml 文件 - 多用户支持:通过 user 与 meta_token 适配多用户插件,支持 frps 快速分享 - HTTP 进阶配置:支持 HTTP basic auth、自定义子域名与修改 webport - 开机自启动:可设置随系统启动,并支持代理单条启停开关 - 本地端口快速选择:从本机已占用/可用端口中快速挑选,避免手工输入出错 - 便携版支持:提供免安装便携版本,另有一键清空全部配置 - 多语言界面:内置多语言支持(含简体中文) - 代理列表管理:卡片与列表两种视图、分页浏览与快速搜索代理 - 日志查看:查看 frpc 运行日志,便于定位穿透失败原因
本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。
软件版权归原作者所有。
禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。
违规使用全部责任由使用者自行承担。
所有资源均来自互联网,如有侵权,请联系删除。
微信: Reborn2025-a
Copyright (c) snltty 及 Linker 贡献者 许可协议: GNU General Public License v3.0 LICENSE:LICENSE Referer:https://github.com/snltty/linker 分发说明:本站整理分发官方原版程序,使用与再分发请遵循原项目协议,并保留相关 LICENSE / NOTICE 文件。
为了防止迷路,请立即保存我们的网址!
推荐使用快捷键一键收藏:
按完后点击“确定”即可保存
长按上方图片保存到相册
或截图保存以防失联
v1.0 | 安卓9.0+ | 2MB
把下面这段复制后发到微信或邮箱即可,我们会尽快处理。