软件介绍
ecapture 是一款基于 eBPF 技术的动态追踪工具,无需修改代码、重启进程即可捕获 SSL/TLS 明文、系统调用、网络包、文件访问等运行时数据。支持 Go/Rust/C++/Java/Python 等语言,适配容器、Kubernetes、裸金属等环境。 核心功能: - TLS/SSL 明文捕获:基于 uprobe/eBPF 拦截 OpenSSL/BoringSSL/GnuTLS 关键函数,解密 HTTPS/gRPC 流量 - 系统调用追踪:捕获 open/read/write/connect/accept 等调用参数与返回值,支持参数过滤 - 网络包分析:基于 XDP/TC/eBPF 抓取数据包,支持 pcap 导出、Wireshark 对接 - 文件访问监控:追踪文件读写/删除/重命名操作,关联进程上下文 - 多语言支持:Go (uprobe)、C/C++ (uprobe/ptrace)、Java (USDT/async-profiler)、Python (py-spy) - Kubernetes 集成:支持 Pod/Container 级别选择器,自动发现、标签过滤、Sidecar 免侵入部署 **中文支持**:内置中文文档与帮助,社区活跃
界面展示
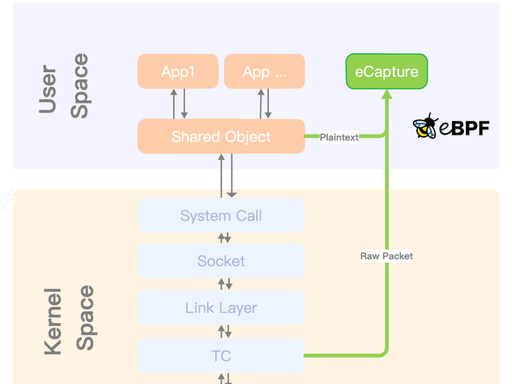
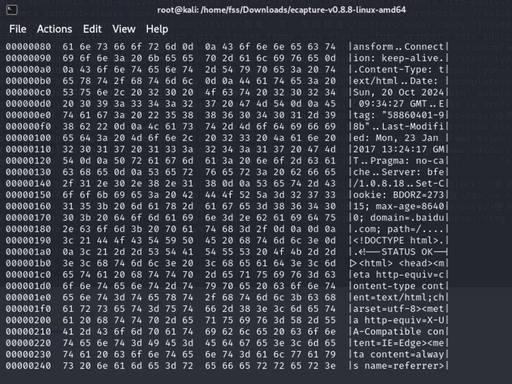
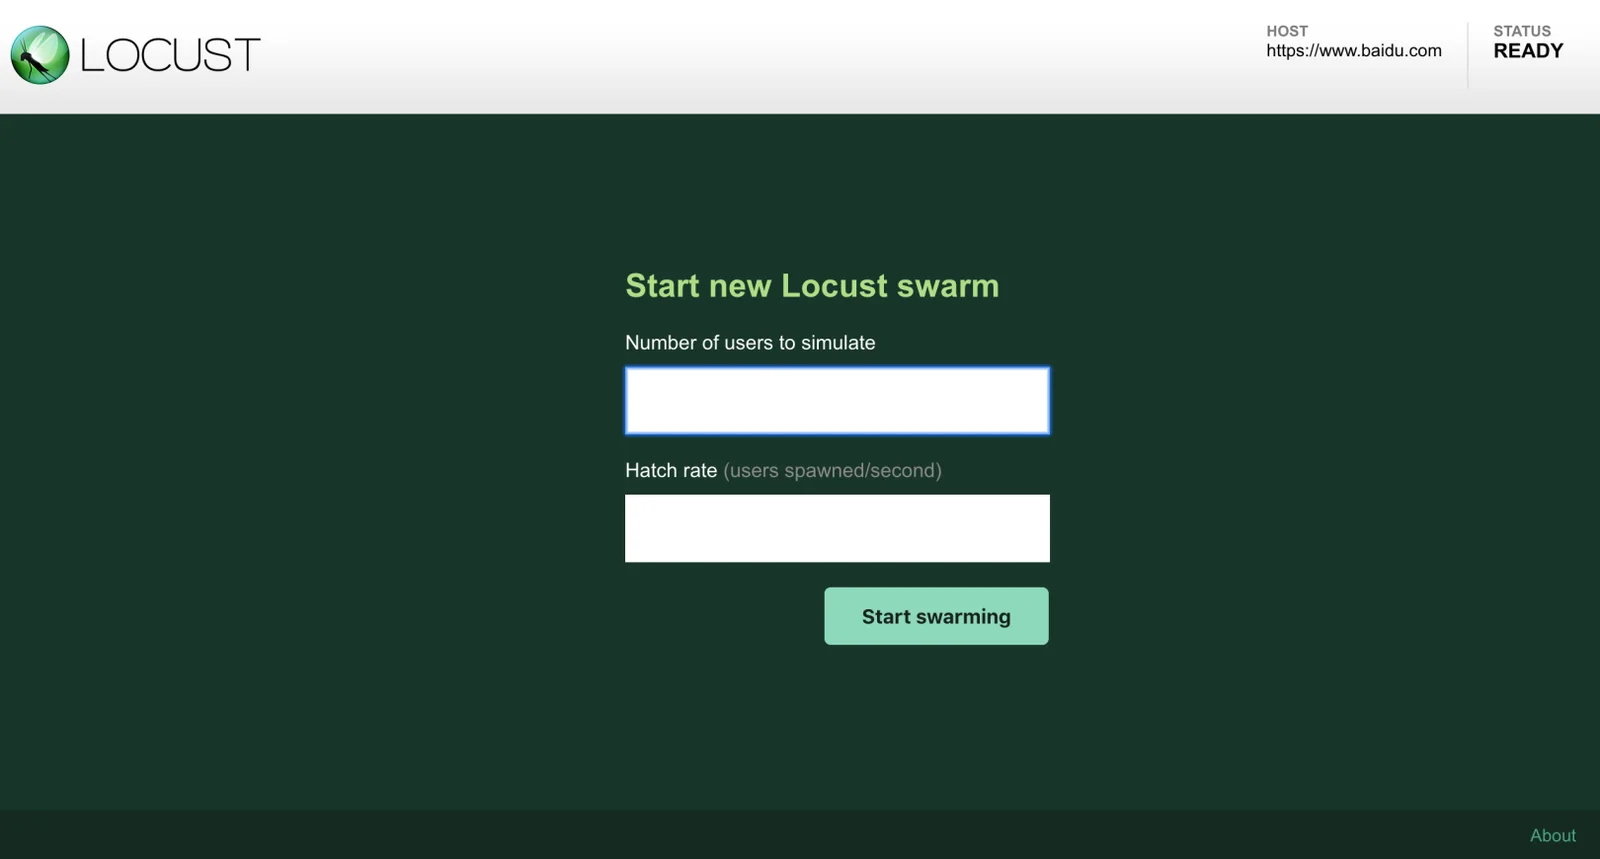
版权声明
本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。
软件版权归原作者所有。
禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。
违规使用全部责任由使用者自行承担。
所有资源均来自互联网,如有侵权,请联系删除。
微信: Reborn2025-a
Copyright (c) 2024 gojue 许可协议: Apache License 2.0 LICENSE:https://github.com/gojue/ecapture/blob/v2.5.2/LICENSE Referer:https://github.com/gojue/ecapture 分发说明:本站整理分发官方原版程序,使用与再分发请遵循原项目协议,并保留相关 LICENSE / NOTICE 文件。
为了防止迷路,请立即保存我们的网址!
推荐使用快捷键一键收藏:
按完后点击“确定”即可保存
长按上方图片保存到相册
或截图保存以防失联
v1.0 | 安卓9.0+ | 2MB