软件介绍
fscan 是一款面向红队/蓝队/运维的内网综合扫描工具。集成主机存活探测、端口扫描、服务指纹识别、漏洞检测 (CVE/默认口令/弱口令/未授权访问)、密码爆破、NetBIOS/AD 域信息收集、Web 应用指纹、反连平台对接等功能,单二进制无依赖,适合内网横向移动前的情报收集。 核心功能: - 主机发现:ICMP/TCP-SYN/ARP/NetBIOS 多协议存活探测,支持 CIDR/IP 列表/文件输入 - 端口扫描:全端口/常用端口/自定义端口,支持 SYN/Connect/UDP 扫描模式,速率可控 - 服务识别:1000+ 服务指纹库,自动识别 HTTP/SSH/RDP/SMB/MySQL/Redis/MongoDB/ES/Oracle 等 - 漏洞检测:内置 200+ CVE/漏洞 POC (Log4j/Struts2/ThinkPHP/Exchange/Confluence/Redis/ES 等) - 密码爆破:SSH/RDP/SMB/FTP/MySQL/Redis/PostgreSQL/MSSQL/Oracle 等服务弱口令/字典爆破 - 域渗透辅助:SPN 扫描、AS-REP Roasting、Kerberoasting、GPP 密码解密、DCSync 等 - 结果导出:JSON/CSV/HTML/XLSX 多格式,支持实时 Web 界面查看、API 对接 - 跨平台便携:Windows/macOS/Linux 单文件,无需安装,U 盘可随身携带 **中文支持**:国产工具,内置完整中文界面与文档
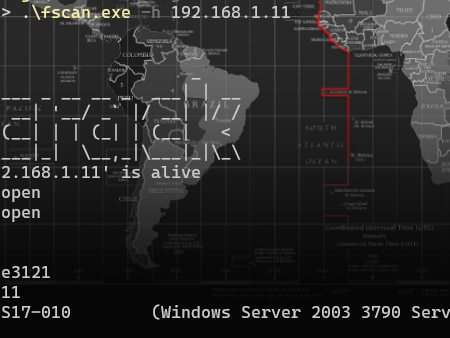
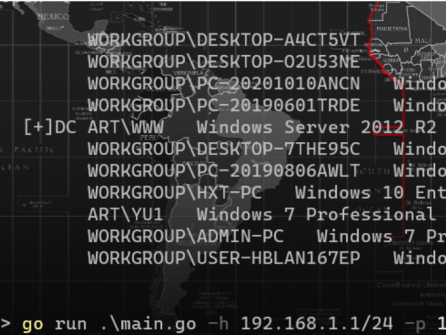
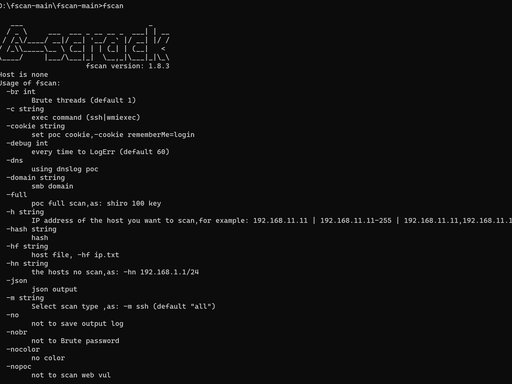
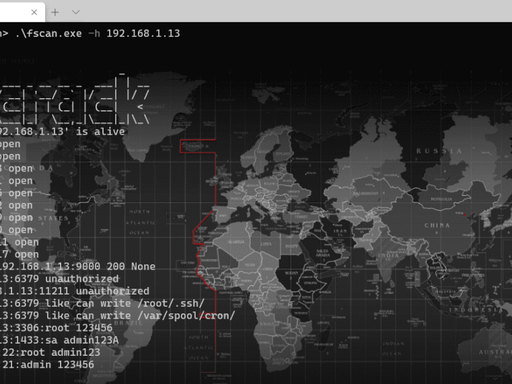
界面展示
版权声明
本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。
软件版权归原作者所有。
禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。
违规使用全部责任由使用者自行承担。
所有资源均来自互联网,如有侵权,请联系删除。
微信: Reborn2025-a
Copyright (c) 2024 shadow1ng 许可协议: MIT License LICENSE:https://github.com/shadow1ng/fscan/blob/v2.2.1/LICENSE Referer:https://github.com/shadow1ng/fscan 分发说明:本站整理分发官方原版程序,使用与再分发请遵循原项目协议,并保留相关 LICENSE / NOTICE 文件。⚠️ 注意:本工具属于安全扫描/渗透测试工具,仅授权用于合法授权的资产梳理、漏洞自查、红蓝对抗演练,严禁用于未授权系统的攻击或非法用途。
为了防止迷路,请立即保存我们的网址!
推荐使用快捷键一键收藏:
按完后点击“确定”即可保存
长按上方图片保存到相册
或截图保存以防失联
v1.0 | 安卓9.0+ | 2MB