开源恶意程序对抗工具 | OpenArk(v1.5.6)

立即下载 软件介绍 界面展示

立即下载

1 点下面的网盘按钮 2 复制提取码 mxx1 3 在网盘页面粘贴即可保存

软件介绍

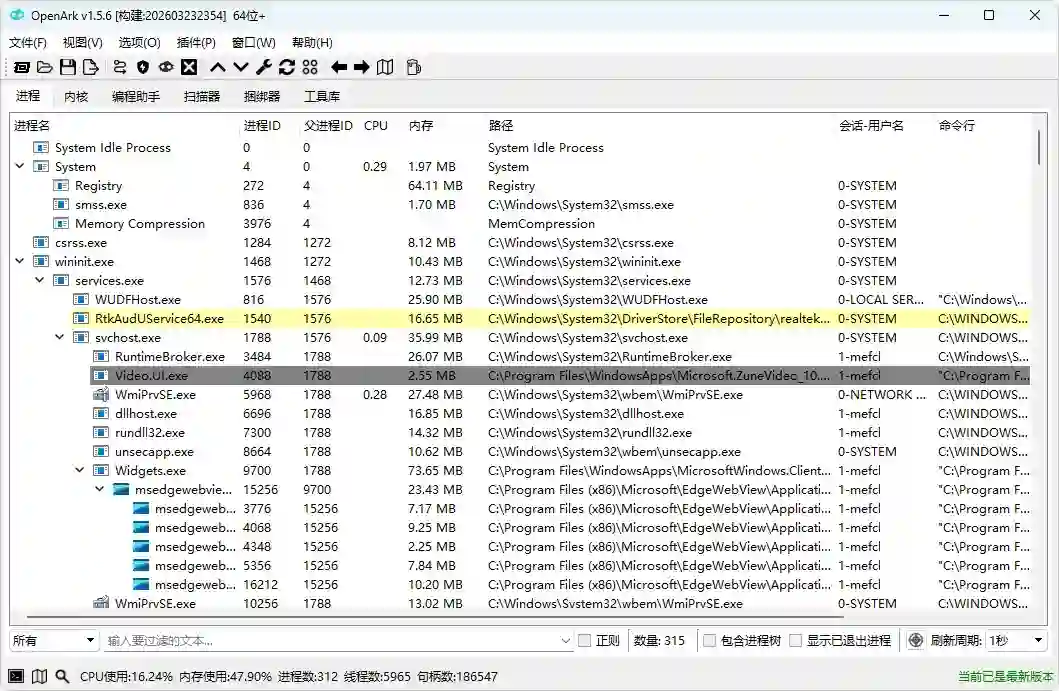
还在被Windows上的恶意程序缠上?OpenArk能帮你。这是Windows平台的开源Ark工具,专门对抗恶意软件。逆向工程师、编程人员能用它做技术分析,普通用户也能用来清理顽固恶意程序。后续还会更新更多功能命令。 OpenArk 是一款开源免费的 Windows 平台专业反 Rootkit 安全工具,v1.5.6 为稳定版本,兼容 WinXP~Win11 全系列 32/64 位系统,内置简体中文界面,单文件绿色免安装。突破普通杀毒软件用户层限制,可深入系统内核扫描隐藏恶意进程、Rootkit 驱动、钩子劫持、隐藏注册表项、后门持久化程序,用于查杀顽固病毒、木马、挖矿程序、流氓劫持软件,同时集成 PE 解析、内存扫描、系统热键管理、调试工具等逆向辅助能力,是运维人员、安全研究员清理深层恶意程序、排查系统异常的专业工具。 核心功能亮点 1. 内核级深度进程与模块查杀,揪出隐藏恶意程序 遍历系统所有进程、线程、内存模块、句柄、权限令牌,可发现被 Rootkit 隐藏、常规任务管理器看不到的恶意进程、木马后门、挖矿程序。 支持强制卸载可疑 DLL 模块、终止高权限恶意进程、清除内存注入后门,可识别 PPL 受保护恶意程序,解决顽固病毒无法结束的问题。 一键校验驱动数字签名,精准识别无签名、伪造签名的恶意驱动,拦截内核级持久化恶意程序。 2. 底层系统持久化项全面排查清理 扫描内核回调、系统钩子、WFP 网络过滤、服务驱动、计划任务、注册表启动项、会话通知等全类型开机自启持久化路径,彻底根除流氓软件、病毒开机自动复活问题。 监控网络内核驱动规则,排查流量劫持、DNS 劫持、数据窃取类恶意驱动,定位后台偷偷上传隐私、挖矿联网的异常程序。 可查看全局系统热键,发现恶意程序劫持全局快捷键、弹窗劫持类异常行为。 3. 专业安全扫描与逆向辅助工具箱 PE 文件解析、内存区域特征扫描,可基于 YARA 规则批量查杀恶意可执行文件,对可疑程序做静态安全分析。 内置编码转换、哈希校验、汇编调试、加解密工具集,辅助恶意样本逆向分析、病毒行为溯源。 支持导出系统进程、驱动、注册表快照,方便异常行为对比排查、安全事件取证留存。 4. 绿色纯净本地运行,全中文可视化安全操作 源码完全公开可审计,无后台联网收集硬件、进程、操作日志隐私数据,无广告、无捆绑后门程序。 支持内核模式与用户模式双运行权限,普通查杀使用用户模式,深度恶意程序清理可加载内核驱动获得最高系统权限。 操作支持快照备份,高危清理操作前可一键备份系统关键项,误删除驱动、注册表可快速恢复,降低系统崩溃风险。

界面展示
萌新资源库 - 生气的萌新-免费软件下载
← 上一篇
Windows 驱动管理工具 | Driver Store Explorer (v1.0.26)
下一篇 →
C盘空间清理工具 | C盘清理工具 (v1.0)

相关推荐

面向普通人的密码学加密工具,展示算法与数据输入输出过程,轻量现代Material You UI,支持亮暗主题,非营利开源不收集数据 | Cryptool | v3.2.2 | ★132

面向普通人的密码学加密工具,展示算法与数据输入输出过程,轻量现代Material You UI,支持亮暗主题,非营利开源不收集数据 | Cryptool | v3.2.2 | ★132

Cryptool 是一款帮助用户保护重要信息的密码学工具,不隐藏底层过程,直接展示算法和数据输入输出。这是非营利开源解决方案,不收集用户数据,鼓励用户审查代码甚至自行构建。 核心功能: - 加密保护:密码学加密保护重要信息 - 过程透明:展示算法与数据输入输出 - 轻量现代:Material You UI,支持亮暗主题 - 非营利:不收集数据,鼓励审查代码 **中文支持**:纯英文界面

电脑工具 恶意程序清理/防火墙 3天前
高速解析 Windows 事件日志并生成取证时间线,支持 Sigma 规则威胁狩猎与 CSV/JSON/JSONL 导出 | Hayabusa | v4.1.0

高速解析 Windows 事件日志并生成取证时间线,支持 Sigma 规则威胁狩猎与 CSV/JSON/JSONL 导出 | Hayabusa | v4.1.0

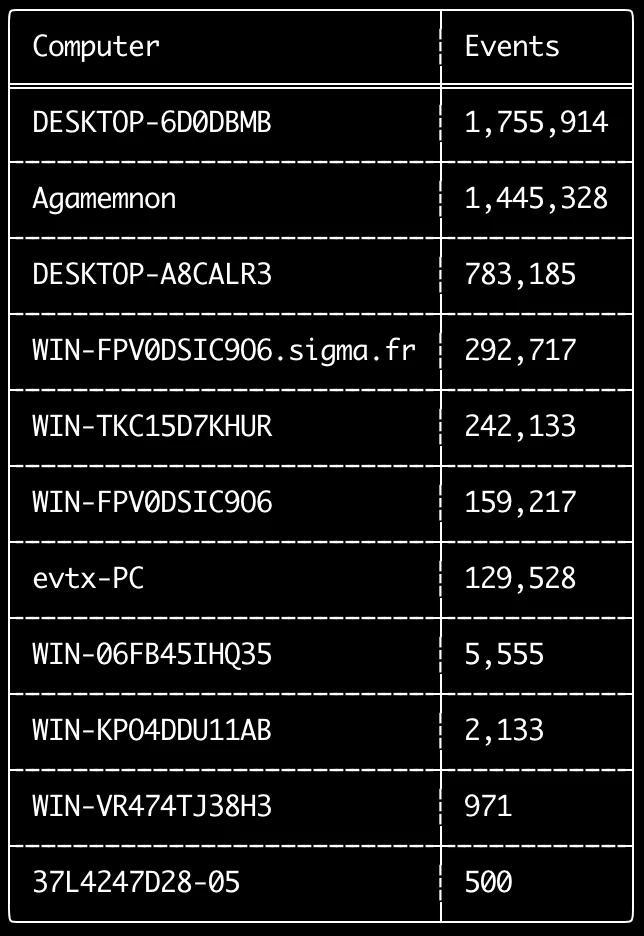
Hayabusa 是一款用内存安全的 Rust 编写、面向 Windows 事件日志的高速数字取证时间线生成器与威胁狩猎工具,采用多线程架构,可把单台主机乃至上千台系统的日志快速汇聚成统一时间线。它完整支持 Sigma 检测规则(含 v2 关联规则),适合应急响应、取证分析与域内规模化威胁狩猎场景。 核心功能: - 时间线生成:将 Windows 事件日志快速整合为 CSV / JSON / JSONL 格式的统一时间线,便于后续分析 - 威胁狩猎:基于 Sigma 规则对日志做检测与关联匹配,完整支持 Sigma 规则包括 v2 关联规则 - 多线程高速处理:以内存安全的 Rust 编写,多线程并行加速海量日志解析 - 单机在线取证:可直接在单台 Windows 系统上实时运行分析 - 离线日志分析:支持先采集日志再导入分析的使用方式 - 企业级狩猎:可通过 Velociraptor 在域内多台主机上批量执行威胁狩猎 - 结果可导入分析:输出时间线可直接用于 LibreOffice、Timeline Explorer、Elastic Stack、Timesketch 等工具 - 输出配置:提供多种输出 profile,并定义输出字段与缩写 - 跨平台便携版:提供 Windows x64 / x86 / ARM64 与 macOS x64 / ARM64 便携包,另有 all-platforms 全平台包 - 完整命令参考:内置配套命令文档,覆盖各子命令与选项示例 **中文支持**:官方文档提供繁體中文版本(属于官方 15 种语言之一),软件本体为英文命令行界面。

电脑工具 恶意程序清理/防火墙 10天前
在隔离沙箱中运行不受信任的程序,将其文件、注册表和网络操作限制在虚拟环境内,防止恶意软件破坏系统 | Sandboxie-Plus | v1.18.1

在隔离沙箱中运行不受信任的程序,将其文件、注册表和网络操作限制在虚拟环境内,防止恶意软件破坏系统 | Sandboxie-Plus | v1.18.1

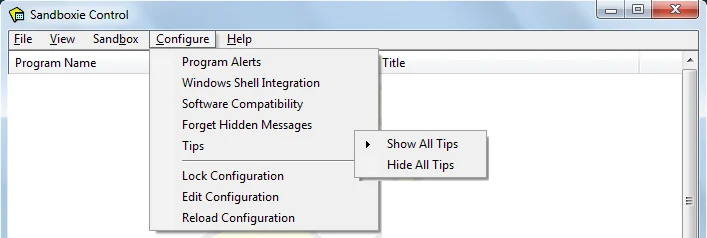
Sandboxie-Plus 是一款基于 GNU GPL v3 协议开源的 Windows 程序隔离沙箱工具,是经典安全软件 Sandboxie 的开源延续版本。它通过在沙箱中运行不受信任的程序,将其对文件系统、注册表和网络的操作隔离在虚拟环境内,防止恶意软件和可疑程序破坏系统或窃取数据。 核心功能: - 沙箱隔离运行:在受控沙箱内启动浏览器、下载器等不受信任的程序,避免其直接接触真实系统 - 双界面版本:提供现代化 Qt 界面的 Plus 版与经典布局的 Classic 版,满足不同用户习惯 - 文件与注册表虚拟化:沙箱内程序的写入操作被重定向,关闭沙箱后不留痕迹 - 多沙箱管理:可创建多个独立沙箱,按用途分配不同的运行环境与访问权限 - 强制与限制规则:配置哪些程序必须进入沙箱、哪些禁止运行,并设定启动限制策略 - 网络访问控制:允许或禁止沙箱内程序的网络访问,防止敏感信息外泄

电脑工具 恶意程序清理/防火墙 1个月前

面向 Linux 服务器的应急响应与信息搜集脚本,13 类 70+ 项检查覆盖后门、挖矿、Webshell、Rootkit 与供应链投毒 | LinuxCheck | v3.0

LinuxCheck 是一款开源的 Linux 应急处置与信息搜集脚本,通过纯 Shell 实现、无需额外安装依赖,一条命令即可对服务器做覆盖基础配置、网络流量、任务计划、环境变量、用户信息、系统服务、bash、文件、内核 Rootkit、SSH、Webshell、挖矿、供应链与服务器风险等 13 类共 70+ 项检查。脚本运行后输出 Markdown 格式报告,文件按 ipaddr_hostname_username_timestamp.log 命名,并支持把报告自动 POST 上报到自建 Webhook,适合单机排查与批量机器的安全应急响应场景。 核心功能: - 基础配置检查:系统配置改动、系统信息(IP 地址/用户/开机时间/系统版本/Hostname/服务器 SN)、CPU 使用率、登录用户信息、CPU TOP 15、内存 TOP 15、磁盘剩余空间、硬盘挂载、常用软件检查、/etc/hosts。 - 网络与流量检查:ifconfig、网络流量、端口监听、对外开放端口、网络连接、TCP 连接状态、路由表、路由转发、DNS Server、ARP、网卡混杂模式检查、iptables 防火墙。 - 任务计划检查:当前用户任务计划、/etc 系统任务计划、任务计划文件创建时间、crontab 后门排查。 - 环境变量检查:env、path、LD_PRELOAD、LD_ELF_PRELOAD、LD_AOUT_PRELOAD、PROMPT_COMMAND、LD_LIBRARY_PATH、ld.so.preload。 - 用户信息检查:可登录用户、passwd 文件修改日期、sudoers、登录信息(w/last/lastlog)、历史登录 IP。 - Services 检查:SystemD 运行服务、SystemD 服务创建时间。 - bash 检查:History、History 命令审计、/etc/profile、$HOME/.profile、/etc/rc.local、~/.bash_profile、~/.bashrc、bash 反弹 shell。 - 文件检查:隐藏文件、系统文件修改时间检测、临时文件检查(/tmp、/var/tmp、/dev/shm)、alias、suid 特殊权限检查、进程存在但文件已删除、近七天文件改动(mtime/ctime)、大于 200MB 的大文件、敏感文件审计(nmap/sqlmap/ew/frp/nps 等黑客常用工具)、可疑黑客文件(伪装成正常程序的恶意文件)。 - 内核 Rootkit 检查:lsmod 可疑模块、内核符号表检查、rootkit hunter 检查、rootkit .ko 模块检查。 - SSH 检查:SSH 爆破、SSHD 检测、SSH 后门配置、SSH inetd 后门、SSH key、SSH 软连接后门。 - Webshell 检查:php webshell 检查、jsp webshell 检查。 - 挖矿检查:挖矿文件检查、挖矿进程检查、WorkMiner 检测、Ntpclient 检测、TeamTNT 挖矿木马检测。 - 供应链投毒检查:Python pip 投毒检查。 - 服务器风险检查:Redis 弱密码检测、JDWP 服务检测、Python http.server 检测。 - 后门与容器检查:PAM 后门检测、Docker 容器检测与 Docker 权限检查。 - 报告输出与上报:输出 Markdown 报告,支持本地保存与 POST 上传到自建 Webhook 接口,应对批量机器集中应急。 - 零依赖运行:弃用 ag,仅使用 Linux 原生 grep 等命令,支持 git clone 本地执行或 curl 在线调用(在线调用不支持报告上报)。 **中文支持**:原生中文界面与中文文档,检查项与报告输出均为中文。

电脑工具 恶意程序清理/防火墙 7天前

浏览器历史记录/书签/下载/密表/扩展/Cookie 本地提取导出工具,支持 Chrome/Edge/Firefox/Brave/Vivaldi | HackBrowserData | v1.1.0

HackBrowserData 是一款跨平台的浏览器敏感数据本地提取工具。支持 Chrome、Edge、Firefox、Brave、Vivaldi、Opera、Chromium 等主流浏览器,可提取历史记录、书签、下载记录、登录凭据、Cookie、扩展信息、本地存储等数据,导出为 JSON/CSV/SQLite/HTML 格式。 核心功能: - 多浏览器支持:Chrome/Edge/Firefox/Brave/Vivaldi/Opera/Chromium/360/QQ/搜狗 等全覆盖 - 数据类型全:历史记录、书签、下载、密码、Cookie、扩展、LocalStorage、SessionStorage、IndexedDB - 多格式导出:JSON/CSV/SQLite/HTML/Markdown 可选,便于分析/归档/迁移 - 跨平台原生:Windows/macOS/Linux 单二进制,无需运行时依赖,支持便携版 - 解密自动化:自动检测浏览器加密密钥 (DPAPI/Keychain/kwallet/libsecret),无需手动输入 - 过滤与去重:按时间范围/域名/URL 关键词过滤,自动去重相同记录 - 隐私安全:纯本地运行,无网络请求,数据不出本机,开源可审计 **中文支持**:内置中文帮助与提示

电脑工具 恶意程序清理/防火墙 17天前
对 Windows 10 进行快速隐私与安全检查,集成 60 项关键隐私设置并支持一键启用/禁用、移除预装应用、禁用第三方遥测与防火墙拦截 | Privatezilla | v0.60.0

对 Windows 10 进行快速隐私与安全检查,集成 60 项关键隐私设置并支持一键启用/禁用、移除预装应用、禁用第三方遥测与防火墙拦截 | Privatezilla | v0.60.0

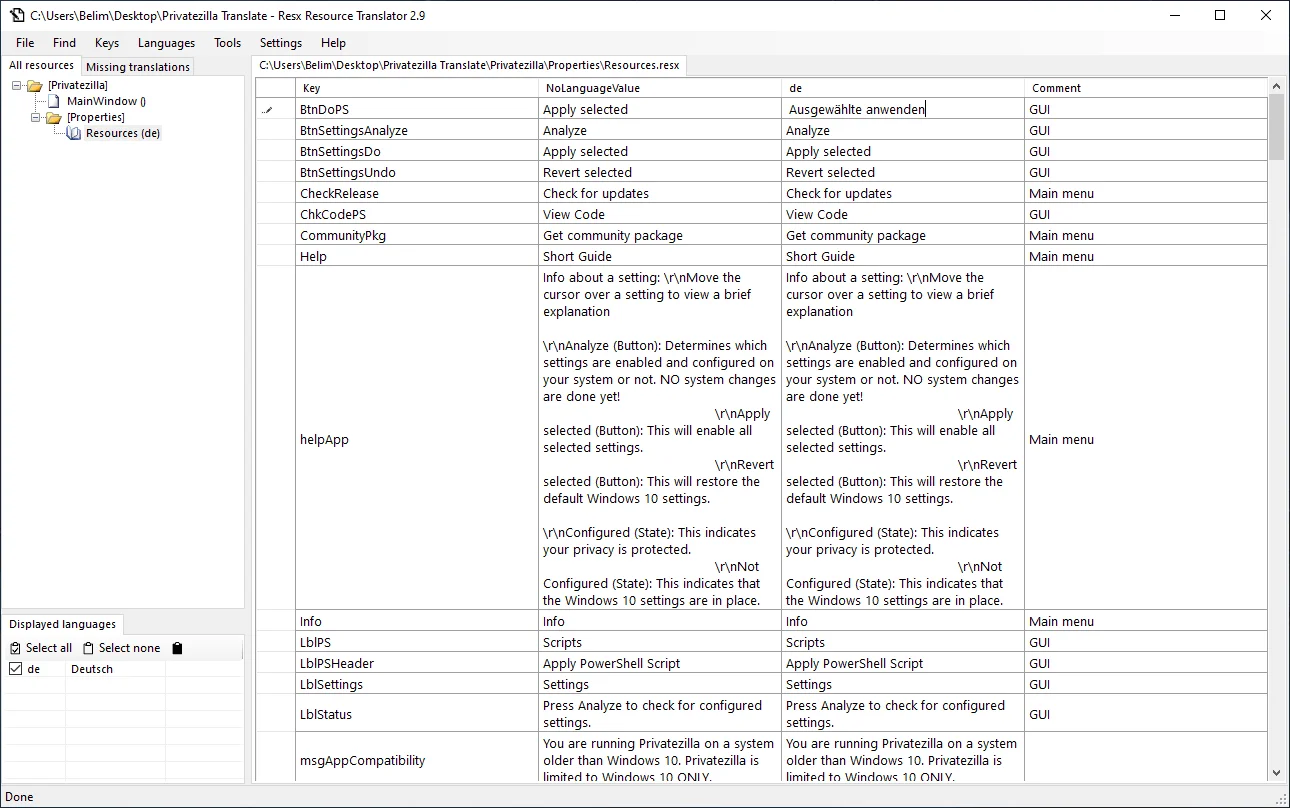
Privatezilla 是一款开源的 Windows 10 隐私与安全检查工具,以最简单的方式对系统进行快速隐私与安全审查。它集成 60 项最关键的 Windows 10 隐私设置,逐项标记「已配置/未配置」状态,并支持一键启用或禁用全部设置;面向高级用户的社区包还提供基于 PowerShell 的深度去臃肿、卸载应用与遥测拦截脚本。 核心功能: - 隐私状态检查:对 Windows 10(1809-2009)执行隐私与安全快速审查,已启用项标记为 Configured,未配置项标记为 Not configured - 60 项隐私设置:集成全部 60 项关键隐私设置,支持整体一键启用或禁用 - 移除预装应用:通过社区包删除 Windows 10 特定预装应用 - 卸载 OneDrive:一键卸载 OneDrive - 取消固定磁贴:Unpin 开始菜单磁贴 - 禁用第三方遥测:禁用 CCleaner、Firefox、Dropbox、Microsoft Office 等第三方应用的遥测 - 移除 Windows Defender:可移除 Windows Defender(不推荐,消费版系统建议保留) - 遥测拦截:通过防火墙和 hosts 文件阻止遥测,规则由 WindowsSpyBlocker 提供 - 集成 Debloat 脚本:支持 all-in-one 的 Windows10Debloater.ps1 去臃肿脚本 - 自动化模板:社区包附带新的自动化模板与 PowerShell 高级脚本,覆盖全部 60 项设置与高级场景 **中文支持**:纯英文(界面与文档均为英文)

电脑工具 恶意程序清理/防火墙 1个月前

版权声明

本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。

软件版权归原作者所有。

禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。

违规使用全部责任由使用者自行承担。

所有资源均来自互联网,如有侵权,请联系删除。

邮箱: 2604290100@qq.com

微信: Reborn2025-a

开源协议声明

许可协议: Apache License 2.0 LICENSE:https://gitcode.com/GitHub_Trending/op/OpenArk/blob/master/LICENSE Referer:https://gitcode.com/GitHub_Trending/op/OpenArk

×
萌新资源库 · 防丢失提示

为了防止迷路,请立即保存我们的网址!

推荐使用快捷键一键收藏:

Ctrl + D

按完后点击“确定”即可保存

萌新资源库二维码

长按上方图片保存到相册
或截图保存以防失联

v1.0 | 安卓9.0+ | 2MB

点击任意处关闭
×
报告失效 / 有问题

把下面这段复制后发到微信或邮箱即可,我们会尽快处理。

微信:Reborn2025-a
邮箱:2604290100@qq.com 点一下微信号 / 邮箱即可复制