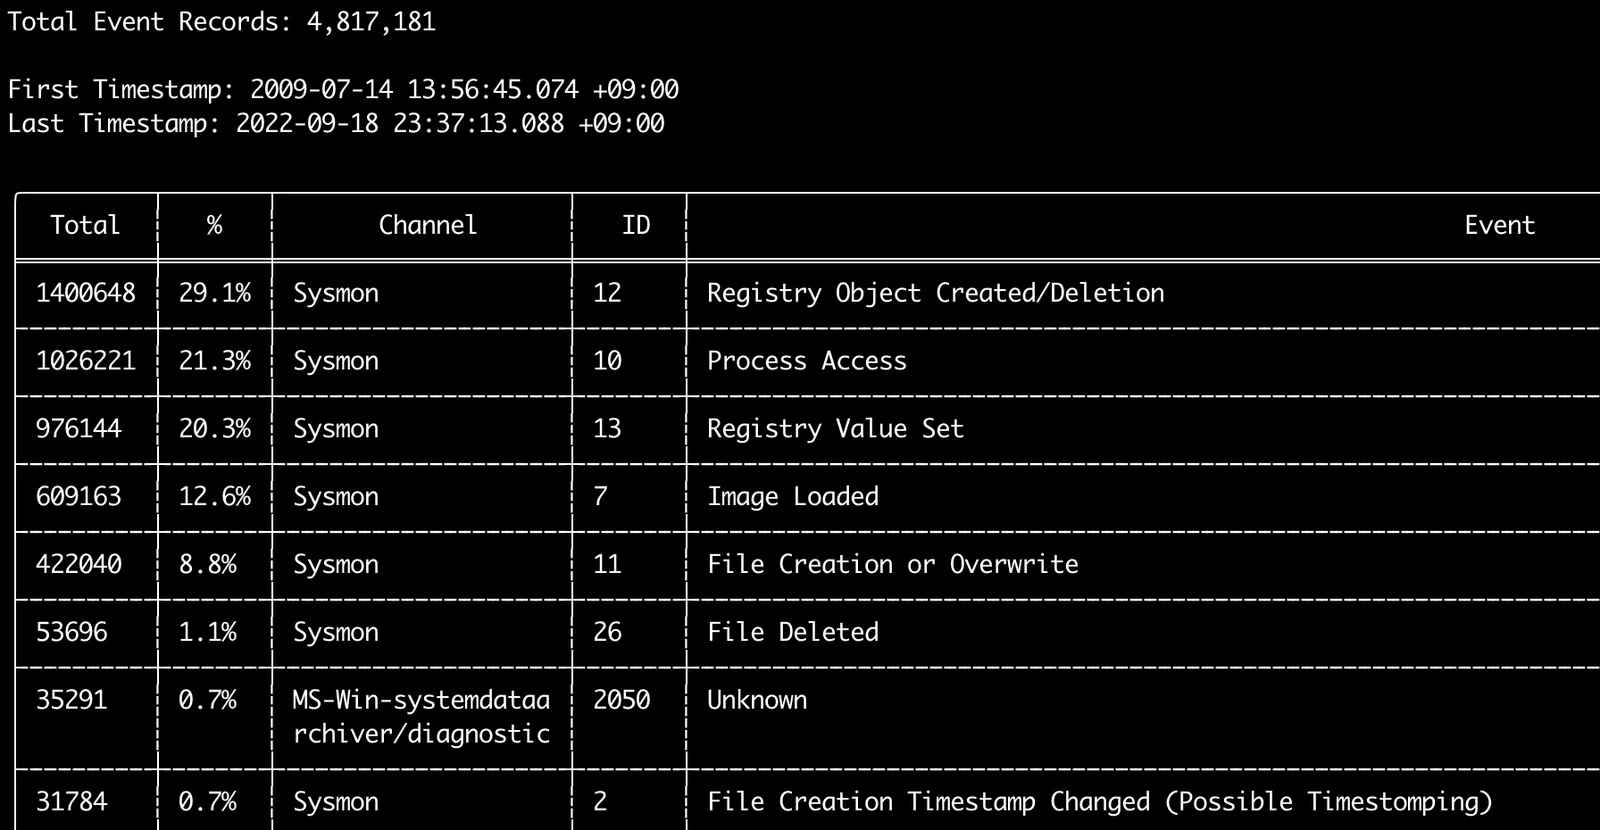
高速解析 Windows 事件日志并生成取证时间线,支持 Sigma 规则威胁狩猎与 CSV/JSON/JSONL 导出 | Hayabusa | v4.1.0

立即下载 软件介绍 界面展示

立即下载

1 点下面的网盘按钮 2 复制提取码 mxx1 3 在网盘页面粘贴即可保存

软件介绍

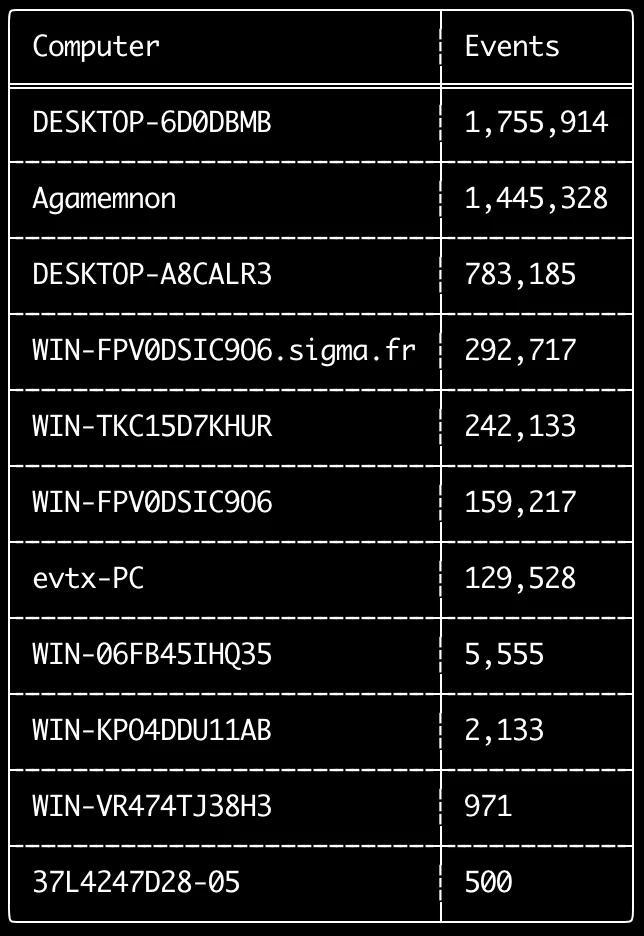
Hayabusa 是一款用内存安全的 Rust 编写、面向 Windows 事件日志的高速数字取证时间线生成器与威胁狩猎工具,采用多线程架构,可把单台主机乃至上千台系统的日志快速汇聚成统一时间线。它完整支持 Sigma 检测规则(含 v2 关联规则),适合应急响应、取证分析与域内规模化威胁狩猎场景。 核心功能: - 时间线生成:将 Windows 事件日志快速整合为 CSV / JSON / JSONL 格式的统一时间线,便于后续分析 - 威胁狩猎:基于 Sigma 规则对日志做检测与关联匹配,完整支持 Sigma 规则包括 v2 关联规则 - 多线程高速处理:以内存安全的 Rust 编写,多线程并行加速海量日志解析 - 单机在线取证:可直接在单台 Windows 系统上实时运行分析 - 离线日志分析:支持先采集日志再导入分析的使用方式 - 企业级狩猎:可通过 Velociraptor 在域内多台主机上批量执行威胁狩猎 - 结果可导入分析:输出时间线可直接用于 LibreOffice、Timeline Explorer、Elastic Stack、Timesketch 等工具 - 输出配置:提供多种输出 profile,并定义输出字段与缩写 - 跨平台便携版:提供 Windows x64 / x86 / ARM64 与 macOS x64 / ARM64 便携包,另有 all-platforms 全平台包 - 完整命令参考:内置配套命令文档,覆盖各子命令与选项示例 **中文支持**:官方文档提供繁體中文版本(属于官方 15 种语言之一),软件本体为英文命令行界面。

界面展示
萌新资源库 - 生气的萌新-免费软件下载
← 上一篇
将内网服务通过公网服务器安全穿透到外网,支持端口转发、SOCKS5 代理(含 UDP 转发)、KCP 加速、级联代理与传输加密压缩 | Fuso | v1.0.5-beta.7
下一篇 →
JavaFX 桌面开发工具集合,内置多个实用开发小工具,跨平台桌面应用 | ToolsFx | v1.19.0

相关推荐

Sandboxie | v1.18.1 | 在隔离沙盒中运行浏览器与任意程序,文件写入、注册表变更与系统修改都被限制在沙盒内,关闭即清除全部痕迹

Sandboxie | v1.18.1 | 在隔离沙盒中运行浏览器与任意程序,文件写入、注册表变更与系统修改都被限制在沙盒内,关闭即清除全部痕迹

Sandboxie 是一款开源的 Windows 沙盒隔离运行工具。它能够在受隔离的沙盒环境中运行浏览器和任意程序,程序产生的所有文件写入、注册表变更和系统修改都被限制在沙盒内,关闭沙盒即可一键清除全部痕迹,从而防止恶意软件、勒索程序和有害网页对真实系统造成破坏,同时有效保护个人隐私。 核心功能: - 隔离运行:在沙盒中启动任意程序,所有读写操作重定向到沙盒内,与真实系统完全隔离 - 一键清除:关闭沙盒即自动丢弃全部临时文件和改动,不留任何残留 - 安全浏览:将浏览器放入沙盒运行,隔离网页下载内容,防止病毒和勒索软件感染系统 - 多重沙盒:支持创建多个相互独立的沙盒,按用途分别隔离不同程序 - 强制入沙:通过文件夹或进程规则,让指定程序自动在沙盒中运行 - 快速恢复:沙盒内生成的文件可通过恢复功能导出到真实系统中继续使用 - 右键集成:在资源管理器右键菜单中直接选择“运行沙盒化”,快速启动隔离程序 **中文支持**:内置简体中文界面,支持多国语言切换

电脑工具 恶意程序清理/防火墙 1个月前

检测并清理流氓软件、恶意捆绑程序及其残留文件和注册表项,集成系统垃圾清理与启动项管理功能 | RogueCleaner | v2.0.12

RogueCleaner 是一款免费开源的 Windows 系统清理工具,专注于清除流氓软件、恶意捆绑程序及其残留文件,让系统恢复干净流畅的运行状态。它集成了流氓软件检测、系统垃圾清理和启动项管理等常用维护功能,操作简单,无需专业技术知识即可上手。 核心功能: - 流氓软件清理:扫描并移除捆绑安装、难以卸载的恶意程序及其残留文件 - 系统垃圾清理:清理临时文件、缓存和无效日志,释放磁盘空间 - 恶意程序检测:识别伪装成正常软件的流氓程序,避免其干扰日常使用 - 双版本发布:提供安装版(.exe)和便携版(.rar),便携版免安装开箱即用 **中文支持**:面向中文用户设计,软件界面支持中文显示

电脑工具 恶意程序清理/防火墙 1个月前
内网渗透/资产扫描/漏洞利用一体化框架,支持主机发现/端口扫描/服务识别/漏洞检测/密码爆破 | fscan | v2.2.1

内网渗透/资产扫描/漏洞利用一体化框架,支持主机发现/端口扫描/服务识别/漏洞检测/密码爆破 | fscan | v2.2.1

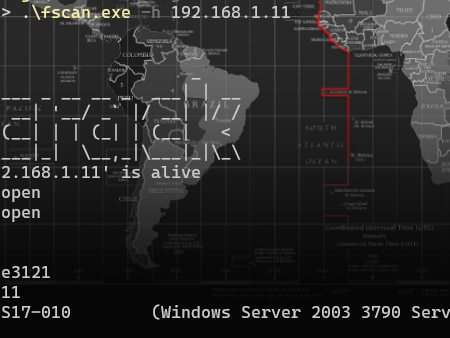
fscan 是一款面向红队/蓝队/运维的内网综合扫描工具。集成主机存活探测、端口扫描、服务指纹识别、漏洞检测 (CVE/默认口令/弱口令/未授权访问)、密码爆破、NetBIOS/AD 域信息收集、Web 应用指纹、反连平台对接等功能,单二进制无依赖,适合内网横向移动前的情报收集。 核心功能: - 主机发现:ICMP/TCP-SYN/ARP/NetBIOS 多协议存活探测,支持 CIDR/IP 列表/文件输入 - 端口扫描:全端口/常用端口/自定义端口,支持 SYN/Connect/UDP 扫描模式,速率可控 - 服务识别:1000+ 服务指纹库,自动识别 HTTP/SSH/RDP/SMB/MySQL/Redis/MongoDB/ES/Oracle 等 - 漏洞检测:内置 200+ CVE/漏洞 POC (Log4j/Struts2/ThinkPHP/Exchange/Confluence/Redis/ES 等) - 密码爆破:SSH/RDP/SMB/FTP/MySQL/Redis/PostgreSQL/MSSQL/Oracle 等服务弱口令/字典爆破 - 域渗透辅助:SPN 扫描、AS-REP Roasting、Kerberoasting、GPP 密码解密、DCSync 等 - 结果导出:JSON/CSV/HTML/XLSX 多格式,支持实时 Web 界面查看、API 对接 - 跨平台便携:Windows/macOS/Linux 单文件,无需安装,U 盘可随身携带 **中文支持**:国产工具,内置完整中文界面与文档

电脑工具 恶意程序清理/防火墙 17天前
面向普通人的密码学加密工具,展示算法与数据输入输出过程,轻量现代Material You UI,支持亮暗主题,非营利开源不收集数据 | Cryptool | v3.2.2 | ★132

面向普通人的密码学加密工具,展示算法与数据输入输出过程,轻量现代Material You UI,支持亮暗主题,非营利开源不收集数据 | Cryptool | v3.2.2 | ★132

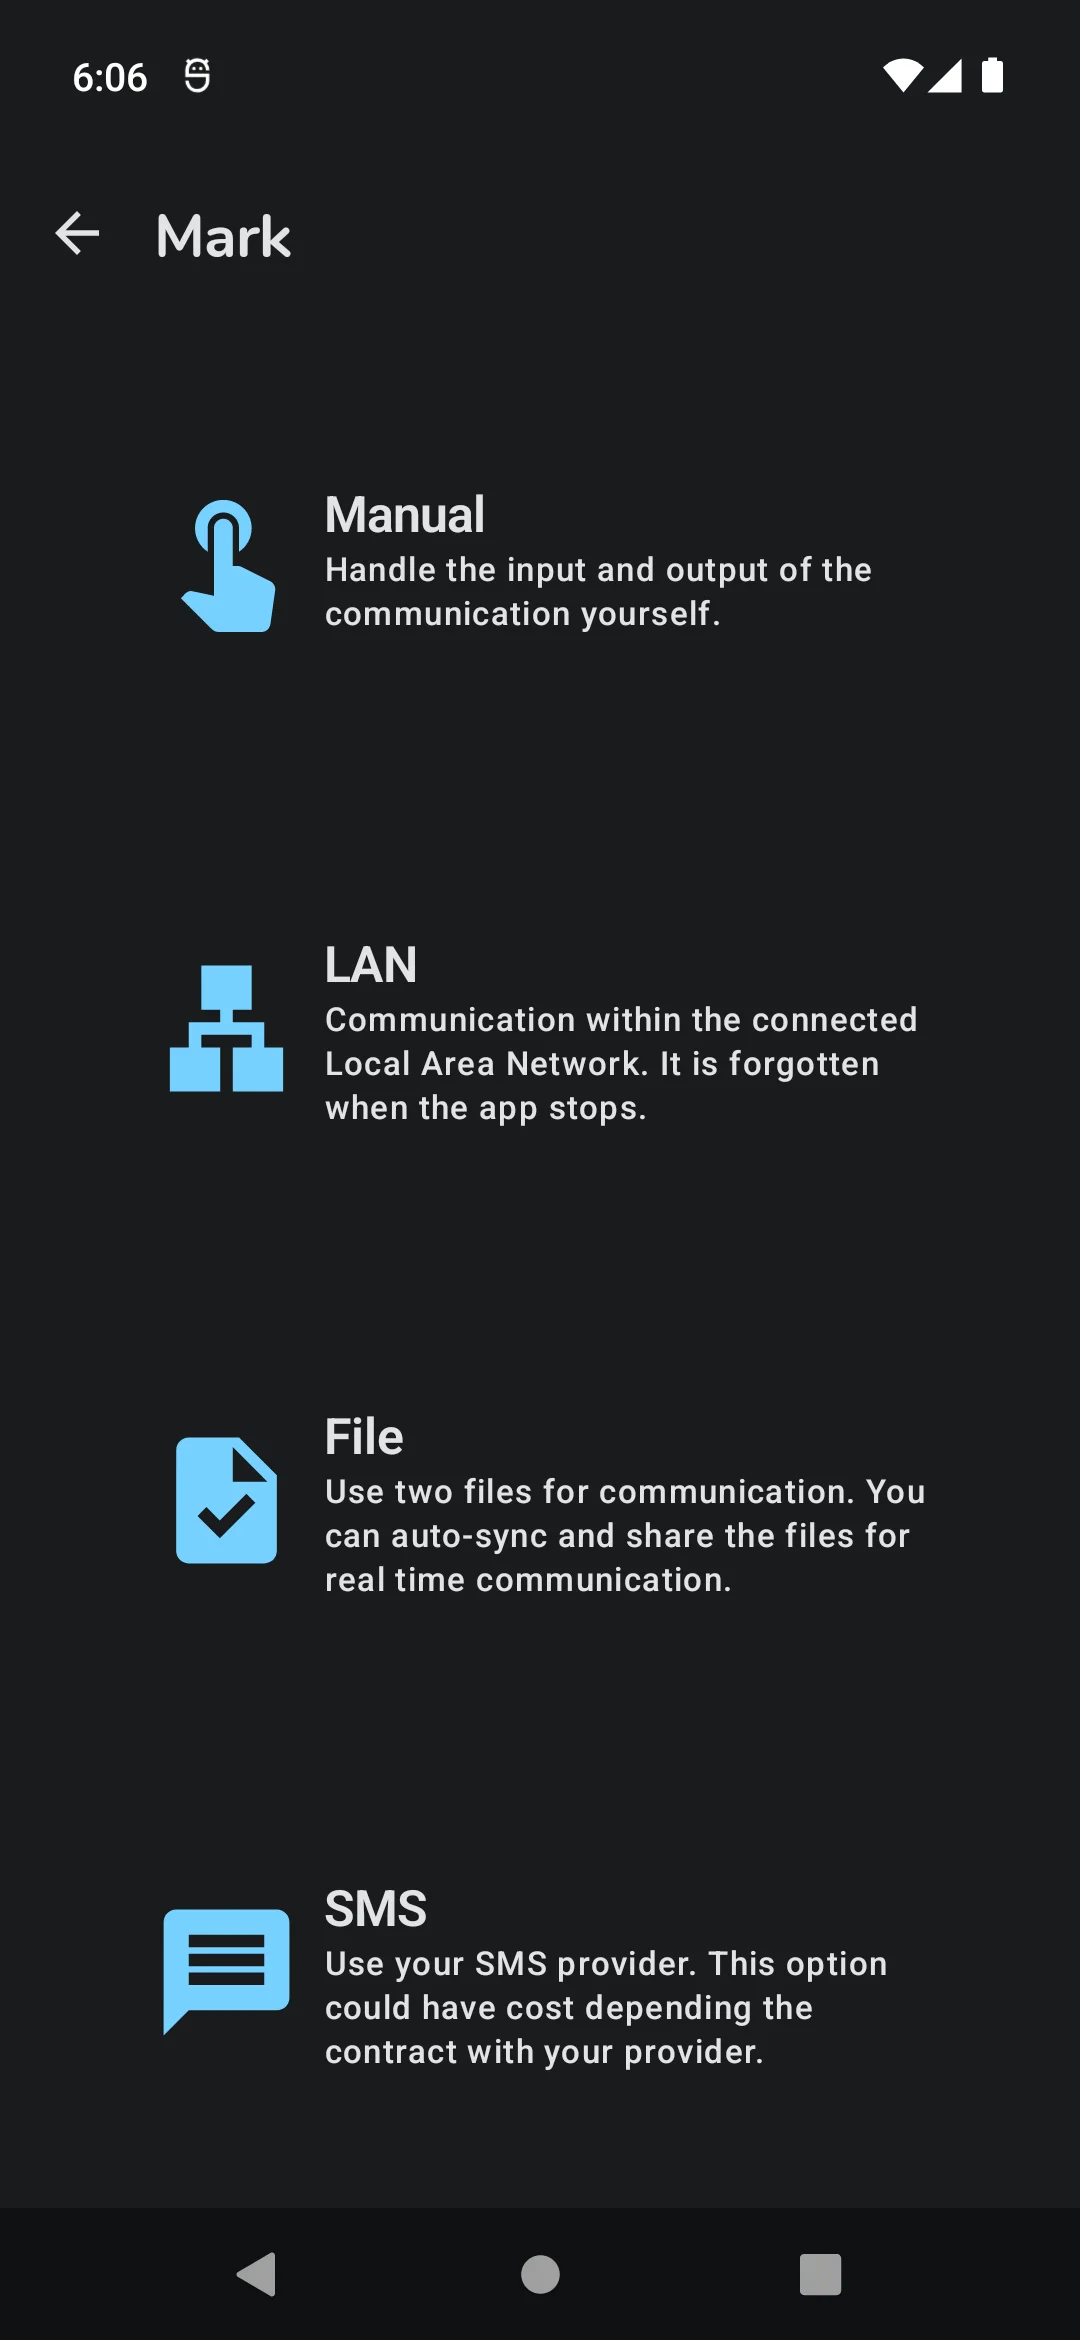
Cryptool 是一款帮助用户保护重要信息的密码学工具,不隐藏底层过程,直接展示算法和数据输入输出。这是非营利开源解决方案,不收集用户数据,鼓励用户审查代码甚至自行构建。 核心功能: - 加密保护:密码学加密保护重要信息 - 过程透明:展示算法与数据输入输出 - 轻量现代:Material You UI,支持亮暗主题 - 非营利:不收集数据,鼓励审查代码 **中文支持**:纯英文界面

电脑工具 恶意程序清理/防火墙 3天前
在隔离沙箱中运行不受信任的程序,将其文件、注册表和网络操作限制在虚拟环境内,防止恶意软件破坏系统 | Sandboxie-Plus | v1.18.1

在隔离沙箱中运行不受信任的程序,将其文件、注册表和网络操作限制在虚拟环境内,防止恶意软件破坏系统 | Sandboxie-Plus | v1.18.1

Sandboxie-Plus 是一款基于 GNU GPL v3 协议开源的 Windows 程序隔离沙箱工具,是经典安全软件 Sandboxie 的开源延续版本。它通过在沙箱中运行不受信任的程序,将其对文件系统、注册表和网络的操作隔离在虚拟环境内,防止恶意软件和可疑程序破坏系统或窃取数据。 核心功能: - 沙箱隔离运行:在受控沙箱内启动浏览器、下载器等不受信任的程序,避免其直接接触真实系统 - 双界面版本:提供现代化 Qt 界面的 Plus 版与经典布局的 Classic 版,满足不同用户习惯 - 文件与注册表虚拟化:沙箱内程序的写入操作被重定向,关闭沙箱后不留痕迹 - 多沙箱管理:可创建多个独立沙箱,按用途分配不同的运行环境与访问权限 - 强制与限制规则:配置哪些程序必须进入沙箱、哪些禁止运行,并设定启动限制策略 - 网络访问控制:允许或禁止沙箱内程序的网络访问,防止敏感信息外泄

电脑工具 恶意程序清理/防火墙 1个月前
免费开源防火墙 | Fort Firewall(v3.19.9)

免费开源防火墙 | Fort Firewall(v3.19.9)

烦透了软件偷偷联网耗流量?试试Fort Firewall!专为Windows 7及以上系统打造的免费开源防火墙,能直接管控每个软件的网络访问权限。不用复杂设置,上手就能用,再也不怕后台程序偷跑数据。 Fort Firewall 是 Windows 平台轻量化开源独立防火墙工具,v3.19.9 为稳定版本,支持 Win7~Win11 32/64 位系统,提供安装版、绿色便携双版本,支持第三方简体中文汉化。依托系统 WFP 底层框架实现内核级流量过滤,可精细化管控所有程序联网权限、IP 访问、进程父子关系、系统服务出站行为,集成网速限速、实时流量监控、恶意 IP 黑名单、连接日志审计、全局热键策略切换能力,体积小巧无冗余捆绑,既可以替代系统自带防火墙做精细化安全管控,也能用来阻止软件后台偷跑流量、隐私数据上报、恶意联网行为。 核心功能亮点 1. 应用精细化联网权限管控,多规则灵活过滤 三种默认全局模式:默认允许联网、默认阻止所有程序联网、忽略仅自定义规则,一键切换整机网络安全策略。 支持按程序路径、进程组、父进程、SvcHost 系统服务名称创建规则,路径支持通配符批量匹配同类软件,可单独限制系统后台服务联网行为。 可对单个程序设置入站、出站独立放行 / 拦截规则,精准阻止各类软件后台静默上传用户数据、广告心跳联网。 2. IP 区域黑名单 + 应用带宽限速管控 通过「区域(Zones)」批量导入恶意 IP、广告域名、追踪服务器地址黑名单,一键拦截已知风险外网节点访问,抵御恶意网络扫描、数据窃取行为。 支持对应用分组设置上下行带宽限速,防止单软件占用全部带宽导致办公、游戏卡顿,可定时启停限速规则适配不同时段网络使用场景。 支持一键终止可疑联网进程,快速切断恶意程序网络连接,配合连接日志定位异常流量来源。 3. 全维度流量可视化监控与日志审计 实时带宽图表可视化展示整机、单进程上下行流量,支持按小时、日、月维度统计流量使用台账,精准定位偷跑流量的程序。 完整记录所有被拦截、放行的网络连接日志,包含进程路径、远程 IP、协议、访问时间,方便事后安全溯源排查入侵、隐私泄露风险。 可导出流量统计报表、连接日志本地归档,用于企业终端网络安全台账留存。 4. 丰富运维配置能力,支持批量与脚本管理 全局自定义热键快速切换防火墙策略模式,支持桌面右键快捷操作、命令行脚本批量下发规则,适合机房多终端批量统一安全配置。 所有防火墙规则、IP 黑名单、带宽模板可导出 JSON 配置备份,重装系统、批量部署设备一键恢复全部网络防护策略。 支持以系统服务模式后台静默运行,开机自动加载防护规则,托盘常驻低资源占用,不影响整机运行性能。 5. 纯净本地安全运行,多主题个性化适配 原生支持深色 / 浅色 UI 主题,高分屏 DPI 自适应缩放,第三方汉化完善,操作界面简洁直观,新手可快速上手配置基础联网规则。 全程离线即可完整使用全部防护功能,无强制云端规则同步、无广告推送、无后台静默升级,用户完全自主掌控网络安全策略。 便携版无需安装驱动写入系统,可在临时办公设备快速部署临时网络防护规则。

电脑工具 恶意程序清理/防火墙 3个月前

版权声明

本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。

软件版权归原作者所有。

禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。

违规使用全部责任由使用者自行承担。

所有资源均来自互联网,如有侵权,请联系删除。

邮箱: 2604290100@qq.com

微信: Reborn2025-a

开源协议声明

Copyright 归原作者及贡献者所有 许可协议: GNU Affero General Public License v3.0(AGPL-3.0) LICENSE:https://github.com/Yamato-Security/hayabusa/blob/main/LICENSE.txt Referer:https://github.com/Yamato-Security/hayabusa 分发说明:本站整理分发官方原版程序,使用与再分发请遵循原项目协议,并保留相关 LICENSE / NOTICE 文件。

×
萌新资源库 · 防丢失提示

为了防止迷路,请立即保存我们的网址!

推荐使用快捷键一键收藏:

Ctrl + D

按完后点击“确定”即可保存

萌新资源库二维码

长按上方图片保存到相册
或截图保存以防失联

v1.0 | 安卓9.0+ | 2MB

点击任意处关闭
×
报告失效 / 有问题

把下面这段复制后发到微信或邮箱即可,我们会尽快处理。

微信:Reborn2025-a
邮箱:2604290100@qq.com 点一下微信号 / 邮箱即可复制