软件介绍
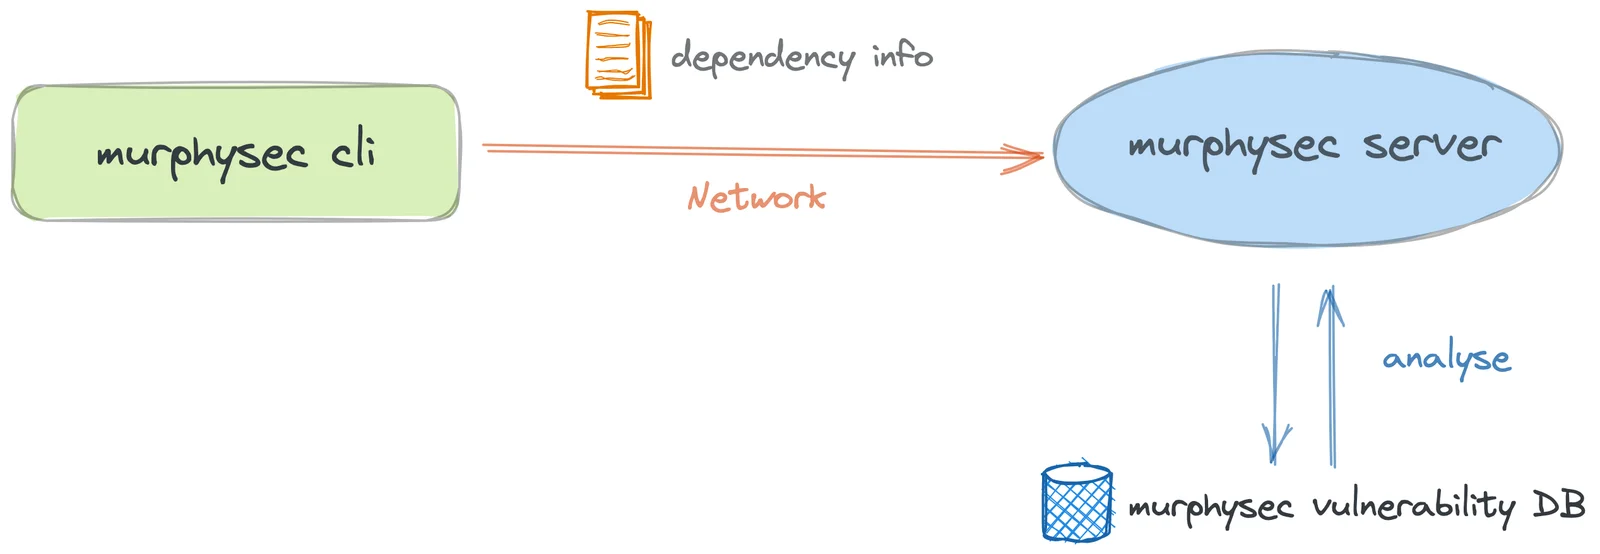
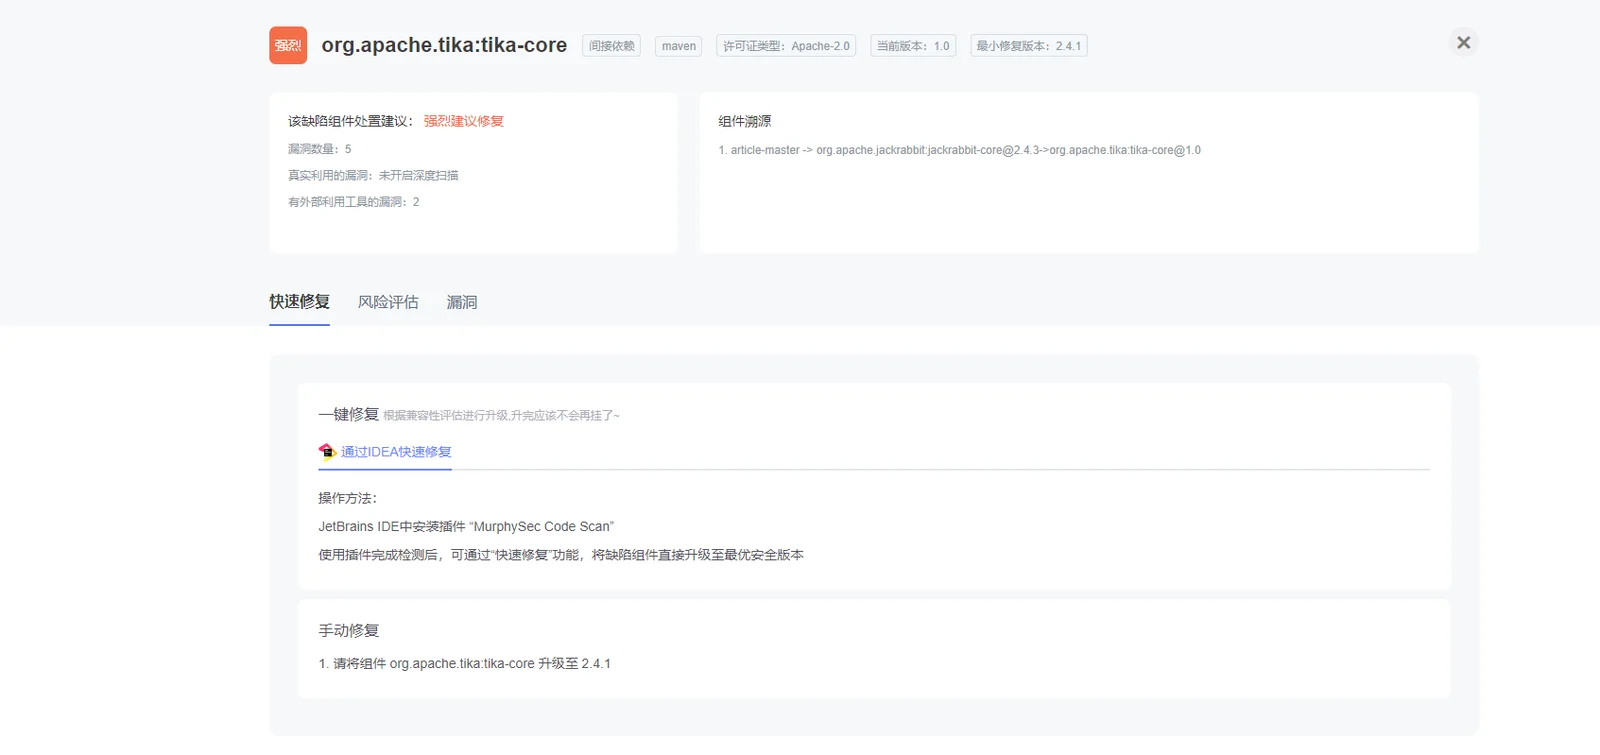
MurphySec CLI 是一款由墨菲安全(MurphySec)开源的命令行依赖安全检测工具,通过构建项目或解析包清单文件获取项目依赖信息,并借助漏洞知识库识别直接依赖与间接依赖中的已知漏洞。它既可在本地排查代码中的依赖风险,也能嵌入 CI/CD 流水线实现自动化检测,检测结果默认不在终端展示细节,可登录 MurphySec 平台控制台查看。 核心功能: - 依赖分析:自动构建项目或解析包清单文件,梳理项目正在使用的直接依赖与间接依赖 - 漏洞检测:将依赖信息与 MurphySec 维护的漏洞知识库比对,识别存在安全问题的依赖 - 多语言支持:当前支持 Java、JavaScript、Golang,后续将逐步扩展更多开发语言 - 命令行扫描:通过 murphysec scan DIR 指定项目目录执行检测 - 认证管理:提供 murphysec auth login / murphysec auth logout 子命令,支持交互式粘贴访问令牌或用 --token 参数认证 - JSON 输出:--json 参数可将检测结果以 JSON 格式输出,便于程序化处理 - 日志控制:--log-level 可选 silent|error|warn|info|debug,并可用 --write-log-to 指定日志文件路径、--no-log-file 关闭日志文件 - 服务端配置:--server 参数可指定服务端地址 - CI/CD 集成:可作为流水线步骤接入 Jenkins 等持续集成环境 - 隐私保护:仅上传项目依赖与基本信息用于漏洞识别,不上传任何代码片段 - 跨平台:提供 Windows、Linux(amd64/arm64)、macOS(Intel/Apple Silicon)命令行程序 **中文支持**:官方提供中文版 README(README_ZH.md)与中文文档站点,中文用户可直接上手使用。
界面展示
版权声明
本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。
软件版权归原作者所有。
禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。
违规使用全部责任由使用者自行承担。
所有资源均来自互联网,如有侵权,请联系删除。
微信: Reborn2025-a
Copyright 归原作者及贡献者所有 许可协议: Apache License 2.0 LICENSE:https://github.com/murphysecurity/murphysec/blob/master/LICENSE Referer:https://github.com/murphysecurity/murphysec 分发说明:本站整理分发官方原版程序,使用与再分发请遵循原项目协议,并保留相关 LICENSE / NOTICE 文件。
为了防止迷路,请立即保存我们的网址!
推荐使用快捷键一键收藏:
按完后点击“确定”即可保存
长按上方图片保存到相册
或截图保存以防失联
v1.0 | 安卓9.0+ | 2MB