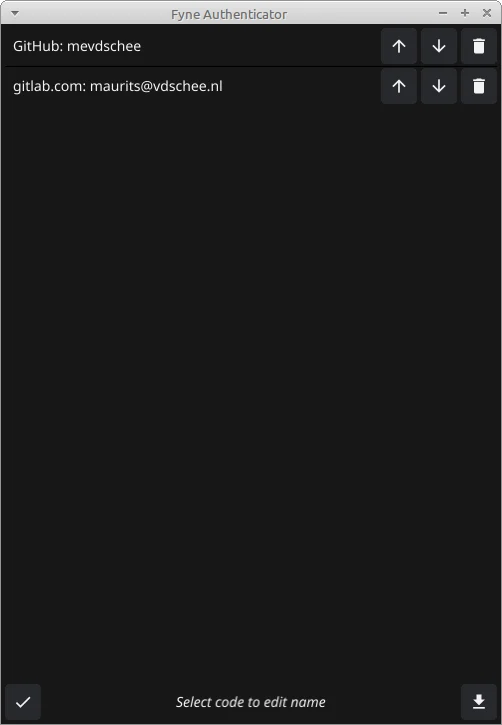
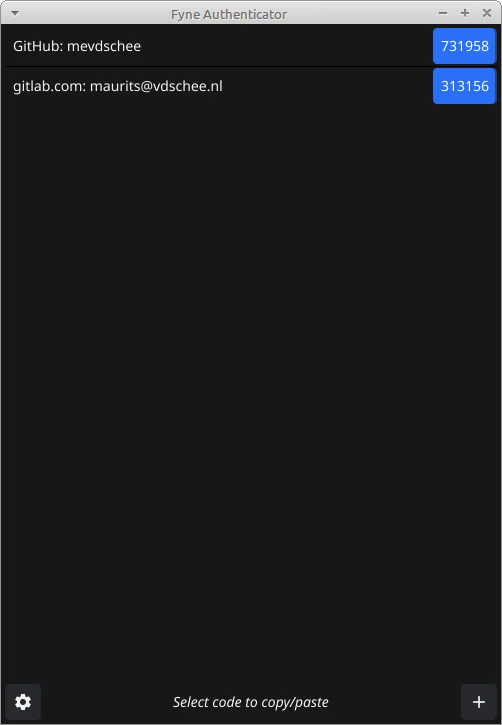
Fyne Authenticator 是一款基于 Go + Fyne 框架开发的 TOTP 两步验证器桌面应用,本地离线运行,支持扫描二维码或手动添加密钥,生成 30 秒滚动的时间基一次性验证码,体积小无依赖。 核心功能: - TOTP 验证码:支持 RFC 6238 标准时间基一次性密码 - 二维码扫码:从屏幕截图或图片识别 2FA 二维码 - 本地离线:所有密钥本地存储,不上传云端 - 多账户管理:添加与编辑多个验证账户 - 跨平台单文件:Go 原生编译,无 webview 无运行时依赖 **中文支持**:纯英文界面

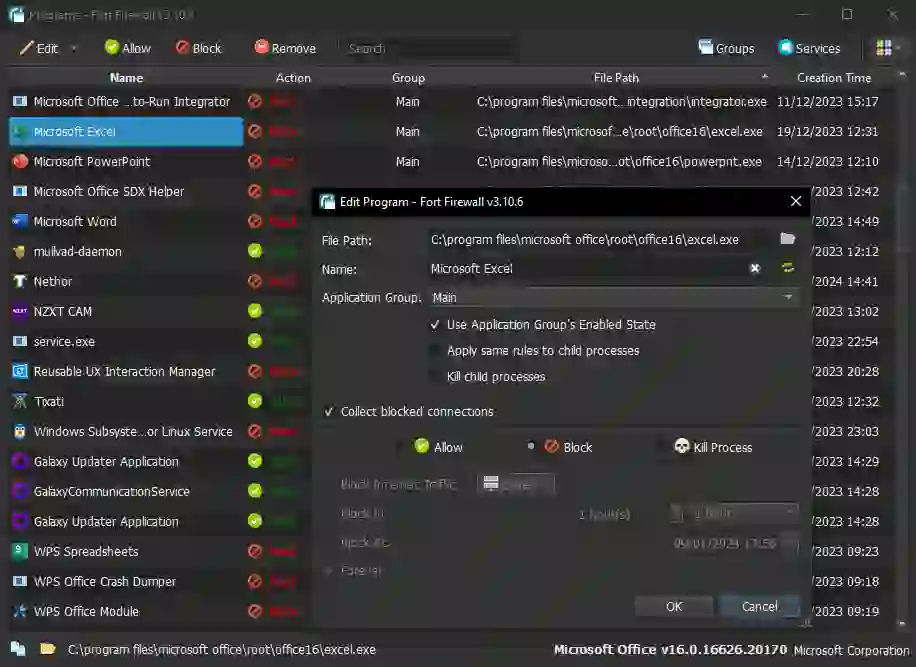
烦透了软件偷偷联网耗流量?试试Fort Firewall!专为Windows 7及以上系统打造的免费开源防火墙,能直接管控每个软件的网络访问权限。不用复杂设置,上手就能用,再也不怕后台程序偷跑数据。 Fort Firewall 是 Windows 平台轻量化开源独立防火墙工具,v3.19.9 为稳定版本,支持 Win7~Win11 32/64 位系统,提供安装版、绿色便携双版本,支持第三方简体中文汉化。依托系统 WFP 底层框架实现内核级流量过滤,可精细化管控所有程序联网权限、IP 访问、进程父子关系、系统服务出站行为,集成网速限速、实时流量监控、恶意 IP 黑名单、连接日志审计、全局热键策略切换能力,体积小巧无冗余捆绑,既可以替代系统自带防火墙做精细化安全管控,也能用来阻止软件后台偷跑流量、隐私数据上报、恶意联网行为。 核心功能亮点 1. 应用精细化联网权限管控,多规则灵活过滤 三种默认全局模式:默认允许联网、默认阻止所有程序联网、忽略仅自定义规则,一键切换整机网络安全策略。 支持按程序路径、进程组、父进程、SvcHost 系统服务名称创建规则,路径支持通配符批量匹配同类软件,可单独限制系统后台服务联网行为。 可对单个程序设置入站、出站独立放行 / 拦截规则,精准阻止各类软件后台静默上传用户数据、广告心跳联网。 2. IP 区域黑名单 + 应用带宽限速管控 通过「区域(Zones)」批量导入恶意 IP、广告域名、追踪服务器地址黑名单,一键拦截已知风险外网节点访问,抵御恶意网络扫描、数据窃取行为。 支持对应用分组设置上下行带宽限速,防止单软件占用全部带宽导致办公、游戏卡顿,可定时启停限速规则适配不同时段网络使用场景。 支持一键终止可疑联网进程,快速切断恶意程序网络连接,配合连接日志定位异常流量来源。 3. 全维度流量可视化监控与日志审计 实时带宽图表可视化展示整机、单进程上下行流量,支持按小时、日、月维度统计流量使用台账,精准定位偷跑流量的程序。 完整记录所有被拦截、放行的网络连接日志,包含进程路径、远程 IP、协议、访问时间,方便事后安全溯源排查入侵、隐私泄露风险。 可导出流量统计报表、连接日志本地归档,用于企业终端网络安全台账留存。 4. 丰富运维配置能力,支持批量与脚本管理 全局自定义热键快速切换防火墙策略模式,支持桌面右键快捷操作、命令行脚本批量下发规则,适合机房多终端批量统一安全配置。 所有防火墙规则、IP 黑名单、带宽模板可导出 JSON 配置备份,重装系统、批量部署设备一键恢复全部网络防护策略。 支持以系统服务模式后台静默运行,开机自动加载防护规则,托盘常驻低资源占用,不影响整机运行性能。 5. 纯净本地安全运行,多主题个性化适配 原生支持深色 / 浅色 UI 主题,高分屏 DPI 自适应缩放,第三方汉化完善,操作界面简洁直观,新手可快速上手配置基础联网规则。 全程离线即可完整使用全部防护功能,无强制云端规则同步、无广告推送、无后台静默升级,用户完全自主掌控网络安全策略。 便携版无需安装驱动写入系统,可在临时办公设备快速部署临时网络防护规则。

Sandboxie 是一款开源的 Windows 沙盒隔离运行工具。它能够在受隔离的沙盒环境中运行浏览器和任意程序,程序产生的所有文件写入、注册表变更和系统修改都被限制在沙盒内,关闭沙盒即可一键清除全部痕迹,从而防止恶意软件、勒索程序和有害网页对真实系统造成破坏,同时有效保护个人隐私。 核心功能: - 隔离运行:在沙盒中启动任意程序,所有读写操作重定向到沙盒内,与真实系统完全隔离 - 一键清除:关闭沙盒即自动丢弃全部临时文件和改动,不留任何残留 - 安全浏览:将浏览器放入沙盒运行,隔离网页下载内容,防止病毒和勒索软件感染系统 - 多重沙盒:支持创建多个相互独立的沙盒,按用途分别隔离不同程序 - 强制入沙:通过文件夹或进程规则,让指定程序自动在沙盒中运行 - 快速恢复:沙盒内生成的文件可通过恢复功能导出到真实系统中继续使用 - 右键集成:在资源管理器右键菜单中直接选择“运行沙盒化”,快速启动隔离程序 **中文支持**:内置简体中文界面,支持多国语言切换

Cryptool 是一款帮助用户保护重要信息的密码学工具,不隐藏底层过程,直接展示算法和数据输入输出。这是非营利开源解决方案,不收集用户数据,鼓励用户审查代码甚至自行构建。 核心功能: - 加密保护:密码学加密保护重要信息 - 过程透明:展示算法与数据输入输出 - 轻量现代:Material You UI,支持亮暗主题 - 非营利:不收集数据,鼓励审查代码 **中文支持**:纯英文界面

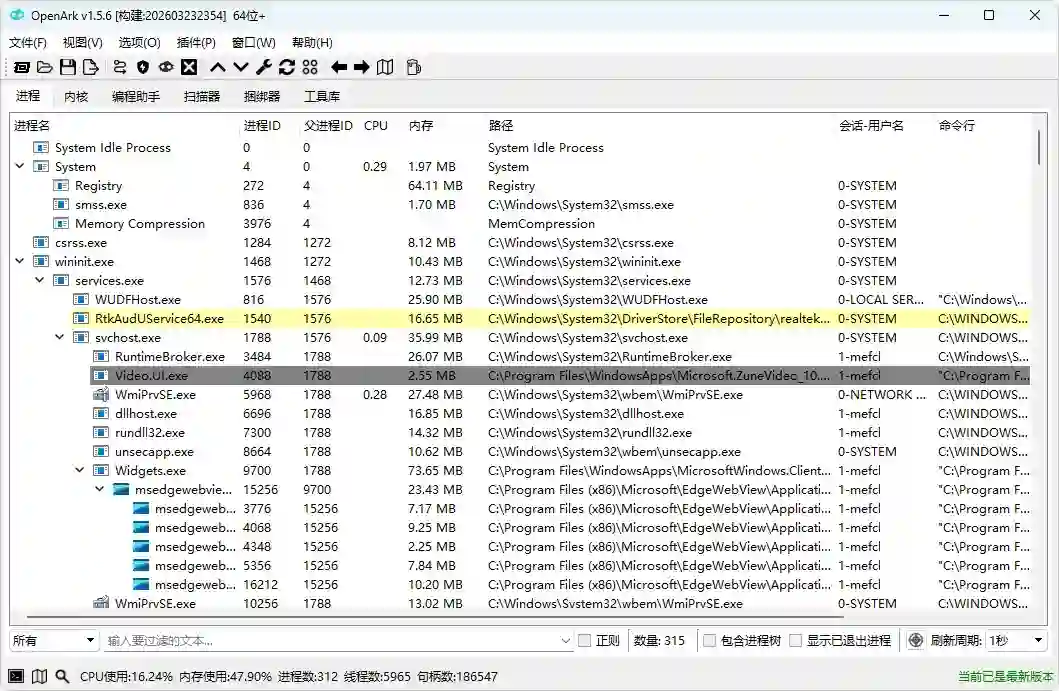
还在被Windows上的恶意程序缠上?OpenArk能帮你。这是Windows平台的开源Ark工具,专门对抗恶意软件。逆向工程师、编程人员能用它做技术分析,普通用户也能用来清理顽固恶意程序。后续还会更新更多功能命令。 OpenArk 是一款开源免费的 Windows 平台专业反 Rootkit 安全工具,v1.5.6 为稳定版本,兼容 WinXP~Win11 全系列 32/64 位系统,内置简体中文界面,单文件绿色免安装。突破普通杀毒软件用户层限制,可深入系统内核扫描隐藏恶意进程、Rootkit 驱动、钩子劫持、隐藏注册表项、后门持久化程序,用于查杀顽固病毒、木马、挖矿程序、流氓劫持软件,同时集成 PE 解析、内存扫描、系统热键管理、调试工具等逆向辅助能力,是运维人员、安全研究员清理深层恶意程序、排查系统异常的专业工具。 核心功能亮点 1. 内核级深度进程与模块查杀,揪出隐藏恶意程序 遍历系统所有进程、线程、内存模块、句柄、权限令牌,可发现被 Rootkit 隐藏、常规任务管理器看不到的恶意进程、木马后门、挖矿程序。 支持强制卸载可疑 DLL 模块、终止高权限恶意进程、清除内存注入后门,可识别 PPL 受保护恶意程序,解决顽固病毒无法结束的问题。 一键校验驱动数字签名,精准识别无签名、伪造签名的恶意驱动,拦截内核级持久化恶意程序。 2. 底层系统持久化项全面排查清理 扫描内核回调、系统钩子、WFP 网络过滤、服务驱动、计划任务、注册表启动项、会话通知等全类型开机自启持久化路径,彻底根除流氓软件、病毒开机自动复活问题。 监控网络内核驱动规则,排查流量劫持、DNS 劫持、数据窃取类恶意驱动,定位后台偷偷上传隐私、挖矿联网的异常程序。 可查看全局系统热键,发现恶意程序劫持全局快捷键、弹窗劫持类异常行为。 3. 专业安全扫描与逆向辅助工具箱 PE 文件解析、内存区域特征扫描,可基于 YARA 规则批量查杀恶意可执行文件,对可疑程序做静态安全分析。 内置编码转换、哈希校验、汇编调试、加解密工具集,辅助恶意样本逆向分析、病毒行为溯源。 支持导出系统进程、驱动、注册表快照,方便异常行为对比排查、安全事件取证留存。 4. 绿色纯净本地运行,全中文可视化安全操作 源码完全公开可审计,无后台联网收集硬件、进程、操作日志隐私数据,无广告、无捆绑后门程序。 支持内核模式与用户模式双运行权限,普通查杀使用用户模式,深度恶意程序清理可加载内核驱动获得最高系统权限。 操作支持快照备份,高危清理操作前可一键备份系统关键项,误删除驱动、注册表可快速恢复,降低系统崩溃风险。

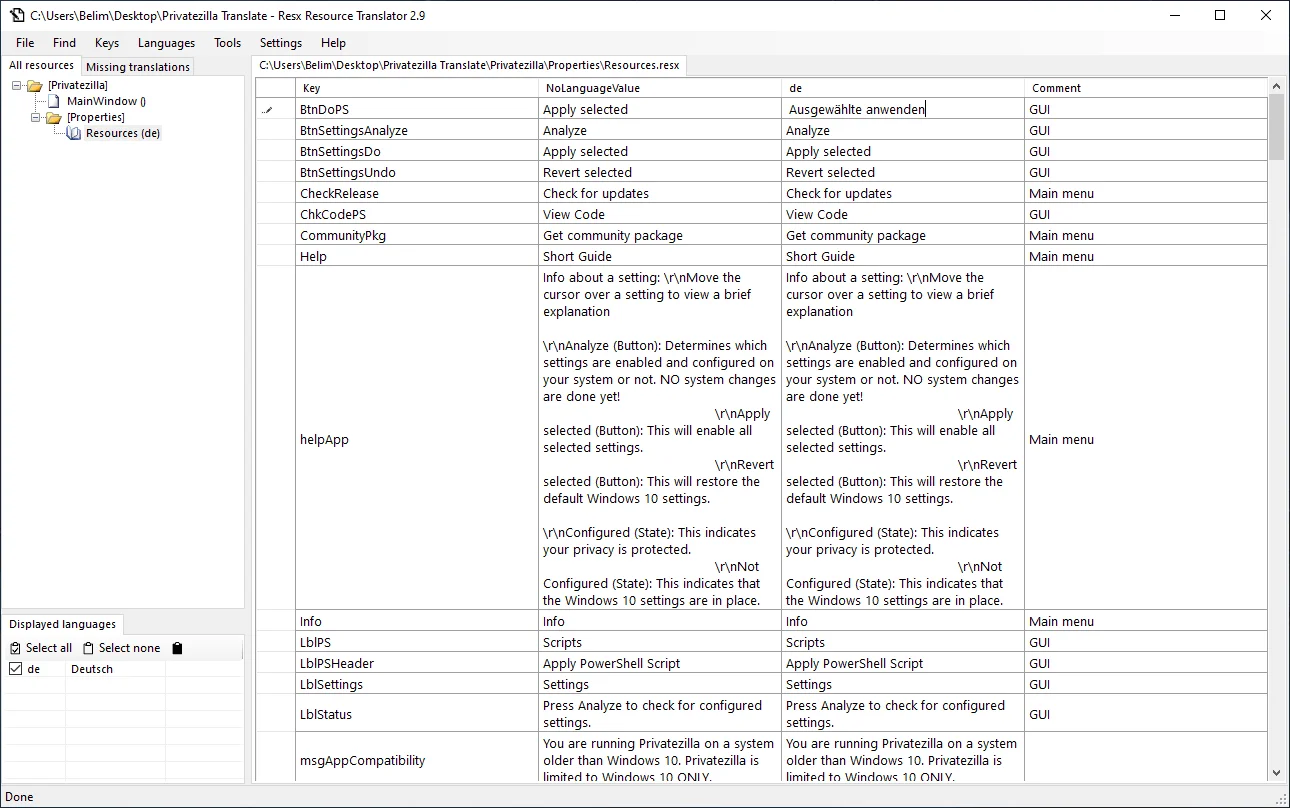
Privatezilla 是一款开源的 Windows 10 隐私与安全检查工具,以最简单的方式对系统进行快速隐私与安全审查。它集成 60 项最关键的 Windows 10 隐私设置,逐项标记「已配置/未配置」状态,并支持一键启用或禁用全部设置;面向高级用户的社区包还提供基于 PowerShell 的深度去臃肿、卸载应用与遥测拦截脚本。 核心功能: - 隐私状态检查:对 Windows 10(1809-2009)执行隐私与安全快速审查,已启用项标记为 Configured,未配置项标记为 Not configured - 60 项隐私设置:集成全部 60 项关键隐私设置,支持整体一键启用或禁用 - 移除预装应用:通过社区包删除 Windows 10 特定预装应用 - 卸载 OneDrive:一键卸载 OneDrive - 取消固定磁贴:Unpin 开始菜单磁贴 - 禁用第三方遥测:禁用 CCleaner、Firefox、Dropbox、Microsoft Office 等第三方应用的遥测 - 移除 Windows Defender:可移除 Windows Defender(不推荐,消费版系统建议保留) - 遥测拦截:通过防火墙和 hosts 文件阻止遥测,规则由 WindowsSpyBlocker 提供 - 集成 Debloat 脚本:支持 all-in-one 的 Windows10Debloater.ps1 去臃肿脚本 - 自动化模板:社区包附带新的自动化模板与 PowerShell 高级脚本,覆盖全部 60 项设置与高级场景 **中文支持**:纯英文(界面与文档均为英文)

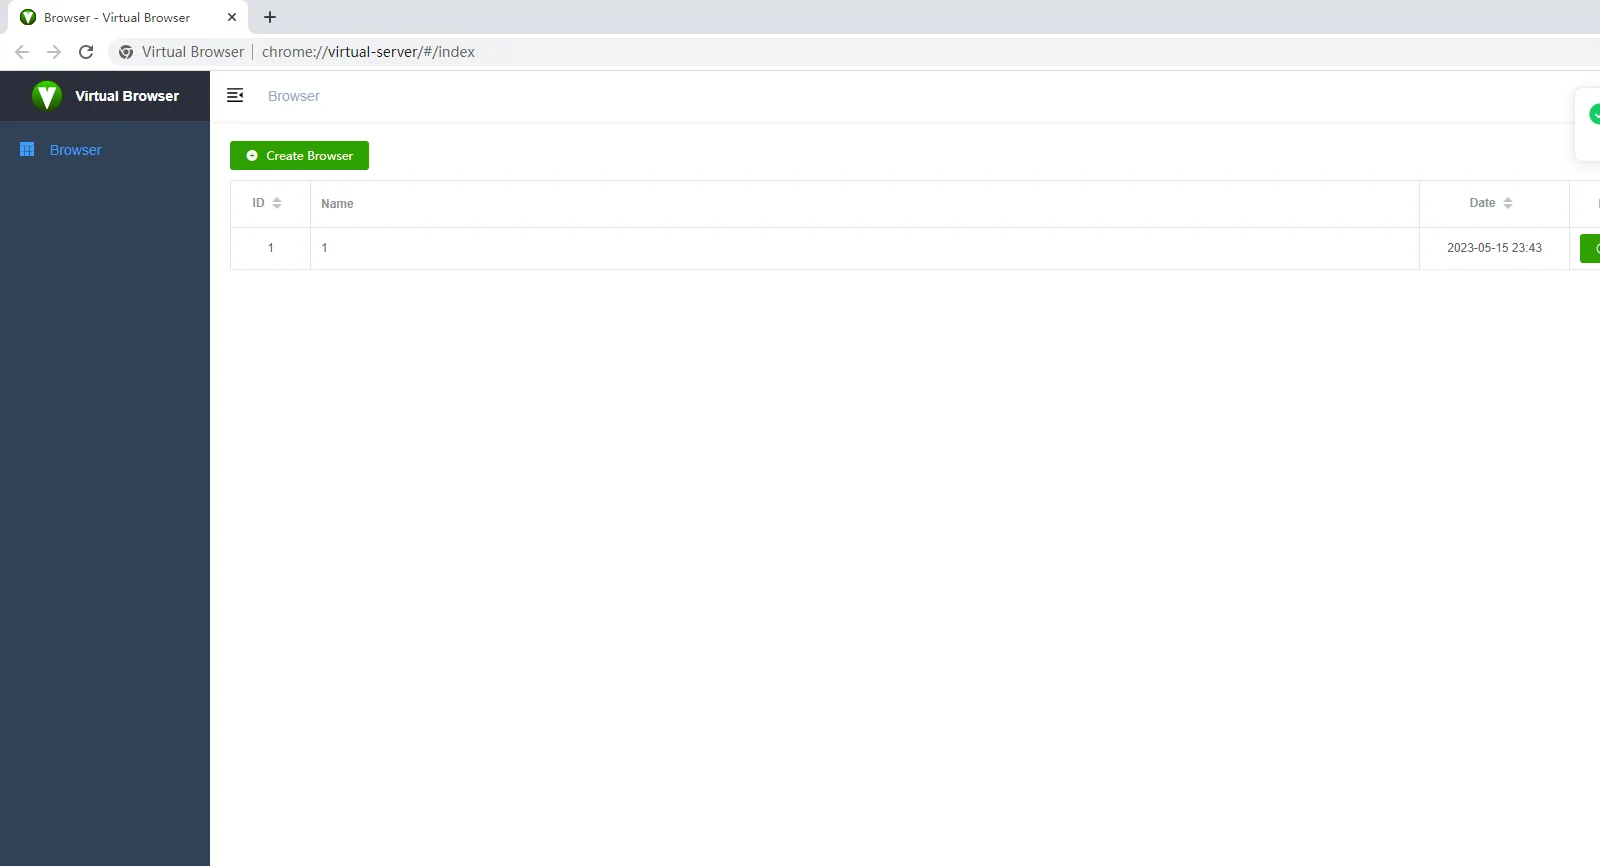
VirtualBrowser 是一款基于 Chromium 的指纹浏览器,可在单台 Windows 7 及以上设备上创建并管理多个相互隔离的浏览器环境,为每个环境生成独立且可自定义的浏览器指纹,降低多账号之间的关联与追踪风险。软件提供统一的图形界面完成环境的创建、启动、编辑与删除,并兼容 Playwright 等 Chromium 自动化工具,适合多账号隔离、跨境电商、广告投放测试、自动化脚本调试与隐私研究等场景。 核心功能: - 多环境隔离:在一台机器上创建多套彼此独立的指纹配置,各环境数据互不影响 - 集中管理:统一创建、启动、编辑与删除浏览器环境,在同一个界面内管理全部实例 - 操作系统与浏览器版本指纹:修改 userAgent 中对应的操作系统与浏览器版本字段 - 代理设置:支持默认代理、不使用代理与自定义代理三种模式 - 语言指纹:修改 navigator.language 与 navigator.languages,并可按 IP 自动匹配 - 时区指纹:调整 Date 时区,支持按 IP 自动匹配 - WebRTC 防护:提供防止真实 IP 泄露的相关配置 - 地理位置指纹:修改 navigator.geolocation,支持按 IP 自动匹配 - 分辨率指纹:自定义 screen.width 与 screen.height - 字体指纹:随机化可用字体列表 - Canvas / WebGL 噪声:为 2D 与 WebGL 绘制注入噪声 - WebGL 元数据:修改显卡厂商、渲染器等元数据 - AudioContext 噪声:对 getChannelData、getFloatFrequencyData 注入噪声 - ClientRects 与 Speech Voices 防护:针对相关指纹 API 提供防护项 - 硬件指纹:自定义 hardwareConcurrency 等 CPU 与内存参数 - 设备标识:修改设备名与 MAC 相关项 - 其他隐私与网络选项:Do Not Track、SSL、端口扫描保护、硬件加速开关 - 自动化支持:基于 Chromium 内核,兼容 Playwright 及其他 Chromium 自动化工具,仓库 automation 目录附示例代码 - 中文界面:内置简体中文界面,并可选英文 **中文支持**:原生简体中文界面,README 同时提供简体中文与英文版本,中文用户可直接上手使用。
本站收录软件分别遵循 Apache License 2.0、MIT、GPLv2、GPLv3等开源许可协议。
软件版权归原作者所有。
禁止利用本站工具爬虫、跨平台数据抓取、批量注册、刷量、黑产牟利。
违规使用全部责任由使用者自行承担。
所有资源均来自互联网,如有侵权,请联系删除。
微信: Reborn2025-a
Copyright (c) 2024 mevdschee 许可协议: BSD 3-Clause License LICENSE:https://github.com/mevdschee/fyne-authenticator/blob/main/LICENSE Referer:https://github.com/mevdschee/fyne-authenticator 分发说明:本站整理分发官方原版程序,使用与再分发请遵循原项目协议,并保留相关 LICENSE / NOTICE 文件。
为了防止迷路,请立即保存我们的网址!
推荐使用快捷键一键收藏:
按完后点击“确定”即可保存
长按上方图片保存到相册
或截图保存以防失联
v1.0 | 安卓9.0+ | 2MB
把下面这段复制后发到微信或邮箱即可,我们会尽快处理。